Veille Technologique MCP – Critical Security Vulnerabilities
Cette synthèse couvre la période du 12 octobre au 18 octobre 2026 (semaine 42).
Résumé Exécutif
La semaine 42 de 2026 a été marquée par une crise sécuritaire majeure avec la publication simultanée de quatre CVE affectant les SDK officiels Python, Java et Kotlin, révélant des vulnérabilités d’épuisement mémoire critiques. Cette vague s’est accompagnée d’une correction massive de failles SSRF chez des organisations majeures (Google, JPMorgan Chase, Weaviate, DINUM), confirmant un pattern récurrent de vulnérabilités structurelles dans l’écosystème MCP. Anthropic a révélé que l’exécution de commandes shell constituait un comportement intentionnel du protocole, transférant explicitement la responsabilité sécuritaire aux développeurs.
Parallèlement à ces préoccupations sécuritaires, Microsoft a publié la version stable 3.0 de son serveur Azure MCP, marquant une étape majeure d’industrialisation avec 97 millions de téléchargements mensuels confirmés des SDK. L’adoption verticale s’est étendue au secteur MedTech avec une documentation opérationnelle détaillée, tandis que la communauté a intensifié la production de guides production-ready intégrant OAuth 2.0/PKCE et des déploiements sur Cloudflare Workers. Le contraste entre cette maturation technique et l’accélération des vulnérabilités a révélé les défis critiques de la transition du protocole vers des environnements d’entreprise réglementés.
Évolution et Contexte
Contexte de la Période
La semaine 42 de 2026 s’est inscrite dans une phase de maturation critique du Model Context Protocol, survenant deux mois et demi après la publication de la spécification finale MCP 2026-07-28 du 28 juillet. Cette période a suivi immédiatement la semaine 41, qui avait vu la formalisation de l’architecture stateless et le déploiement massif chez Uber avec plus de 800 serveurs, tout en révélant sept vulnérabilités critiques dont une SSRF activement exploitée.
Développements de la Semaine
La semaine 42 a été dominée par une nouvelle crise sécuritaire d’ampleur avec la publication simultanée de quatre CVE majeures affectant les SDK officiels Python, Java et Kotlin, exposant des vulnérabilités DoS par épuisement mémoire. Cette vague s’est accompagnée d’une correction massive de failles SSRF chez des organisations majeures, confirmant un pattern récurrent de vulnérabilités structurelles. Anthropic a révélé que l’exécution de commandes shell constituait un comportement intentionnel du protocole, transférant la responsabilité sécuritaire aux développeurs.
Parallèlement, Microsoft a publié la version stable 3.0 de son serveur Azure MCP, marquant une étape majeure d’industrialisation avec 97 millions de téléchargements mensuels des SDK. L’adoption verticale s’est étendue au secteur MedTech avec une documentation opérationnelle détaillée, tandis que la communauté a intensifié la production de guides production-ready intégrant OAuth 2.0/PKCE et des déploiements sur Cloudflare Workers.
Accélération Préoccupante des Vulnérabilités
Comparée aux semaines précédentes, la semaine 42 a révélé une accélération préoccupante des vulnérabilités : quatre CVE en une semaine après sept la semaine 41, portant le total à onze CVE en quinze jours. Cette intensification a contrasté avec la consolidation technique observée en juillet-août et a confirmé les alertes d’InfoSecurity Magazine de la semaine 40 sur l’écart croissant entre innovation rapide et maturité sécuritaire.
La révélation par Anthropic concernant l’exécution de commandes shell a marqué un tournant conceptuel majeur, clarifiant que certains risques étaient considérés comme inhérents au design du protocole plutôt que comme des bugs à corriger. Cette position a placé une responsabilité accrue sur les développeurs d’implémentations, nécessitant une expertise sécuritaire approfondie pour tout déploiement production.
Actualités
Sécurité Critique : Vague de CVE Majeures
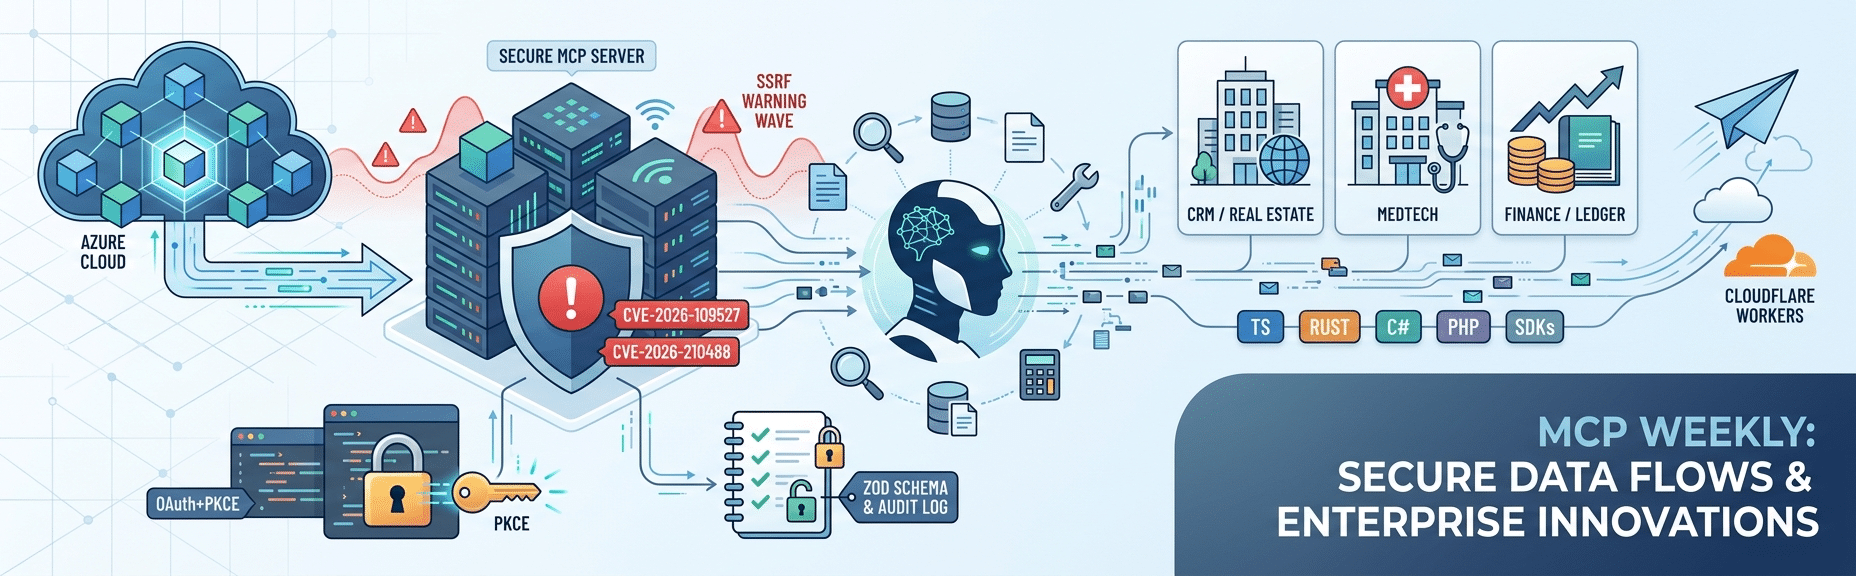
Le 14 octobre 2026, quatre CVE majeures ont été publiées simultanément, affectant les SDK officiels du Model Context Protocol :
- CVE-2026-109527 (SDK Python) : les endpoints HTTP/OAuth ne possédaient aucune limite de taille, permettant un épuisement mémoire par requêtes volumineuses (sévérité 7,5/10)
- CVE-2026-108395 (SDK Java) : les transports HTTP étaient vulnérables aux attaques DoS par requêtes volumineuses (sévérité 7,5/10)
- CVE-2026-59951 (SDK Python) : accumulation illimitée de sessions Streamable HTTP conduisant à un épuisement mémoire (sévérité 6,9/10)
- CVE-2026-108714 (SDK Kotlin) : épuisement mémoire via
Application.mcpWebSocketjusqu’à la version 0.15.0
Aucune exploitation active n’avait été confirmée au 18 octobre, mais les organisations utilisant ces SDK ont été invitées à mettre à jour immédiatement leurs implémentations. Les mesures de mitigation recommandées comprenaient la limitation stricte de la taille des corps de requêtes et l’implémentation de quotas de sessions obligatoires.
Correction Massive de Vulnérabilités SSRF
Durant la semaine 42, plusieurs organisations majeures ont publié des correctifs pour des failles SSRF (Server-Side Request Forgery) dans leurs implémentations MCP :
- JPMorgan Chase
- Weaviate
- DINUM (Direction Interministérielle du Numérique, France)
- Ville de Tangerang (Indonésie)
Cette vague de corrections a confirmé un pattern récurrent de vulnérabilités SSRF affectant les serveurs MCP, soulignant la nécessité d’une vérification stricte des URLs accessibles via les outils MCP et d’un filtrage réseau obligatoire dans toutes les implémentations.
Risque Systémique d’Exécution de Commandes
Le 18 octobre, une publication a révélé qu’Anthropic considérait l’exécution de commandes shell dans les configurations MCP comme un comportement intentionnel du protocole, laissant la responsabilité de la validation aux développeurs d’implémentations. Cette position a clarifié que certains risques sécuritaires étaient inhérents au design du protocole.
Les implications pour les développeurs étaient majeures : implémentation stricte de listes d’autorisation côté développeur, interdiction absolue d’exposer un serveur MCP sur Internet sans authentification robuste, filtrage réseau rigoureux et audit complet des configurations avant tout déploiement production.
Microsoft Azure MCP Server 3.0 : Version Stable
Le 12 octobre 2026, Microsoft a publié la première version stable de son serveur MCP pour Azure. Cette version 3.0 a introduit :
- Une interface standardisée de découverte et d’appel des outils Azure (compute, stockage, bases de données, analytics, automatisation)
- L’ajout de nouveaux outils Azure élargissant la couverture fonctionnelle
- Des paramètres sécurisés configurés par défaut
- Un avertissement concernant les risques de breaking changes lors des mises à niveau futures
Avec 97 millions de téléchargements mensuels confirmés des SDK MCP, cette publication a renforcé le positionnement de MCP comme standard de facto pour l’accès des agents IA aux services des cloud providers majeurs. Serveur Azure MCP sur GitHub
Rechat MCP Server : Intégration CRM Immobilier
Le 18 octobre 2026, Rechat a lancé un serveur MCP pour sa plateforme CRM immobilière, permettant aux agents IA (ChatGPT, Claude) d’effectuer des opérations professionnelles complexes :
- Gestion complète des contacts et prospects
- Lancement et suivi de campagnes marketing
- Suivi détaillé des transactions immobilières
Ce lancement a constitué le premier cas documenté d’adoption verticale de MCP dans le secteur immobilier professionnel, démontrant l’extension du protocole au-delà des cas d’usage technologiques traditionnels.
MedTech : Adoption Opérationnelle Documentée
Le 16 octobre, un article détaillé a décrit l’utilisation de MCP comme standard d’interconnexion des systèmes d’entreprise dans le secteur MedTech et sciences de la vie :
- PLM (Product Lifecycle Management)
- Systèmes ERP, QMS, CRM
- Portails fournisseurs et partenaires
Cette documentation a constitué le premier cas bien documenté d’adoption verticale dans des environnements hautement réglementés, confirmant les expérimentations menées précédemment par les Centers for Medicare & Medicaid Services et le Department of the Treasury. L’article a souligné les exigences spécifiques de traçabilité, d’audit et de conformité réglementaire nécessaires dans ce secteur.
MCP Dev Summit Toronto : Retours Sécurité
Le 16 octobre 2026, l’Agentic AI Foundation a publié un compte-rendu du MCP Dev Summit de Toronto, centré sur les préoccupations de sécurité et de gouvernance :
- Identité et authentification des agents IA
- Contrôles d’accès granulaires
- Application de politiques de sécurité
- Preuves d’audit et traçabilité complète
Les participants comprenaient des représentants de NVIDIA, Accenture et RBC (Royal Bank of Canada). Ce sommet a illustré la transition des POC (Proof of Concept) vers les préoccupations de production et de gouvernance d’entreprise, reflétant la maturation de l’écosystème.
Pattern-first DAW avec Support MCP
Le 12 octobre 2026, un projet Show HN (84 points) a présenté une DAW (Digital Audio Workstation) expérimentale supportant nativement le Model Context Protocol. Cette initiative a démontré l’extension du protocole au-delà des cas d’usage traditionnels en entreprise, ouvrant des perspectives d’application dans les outils créatifs et multimédia.
Tutoriels et Guides Techniques
Serveur MCP Distant Production-Ready avec OAuth 2.0
Le 14 octobre, un tutoriel avancé a été publié sur dev.to, couvrant l’ensemble des aspects d’un déploiement sécurisé :
- Implémentation d’un serveur distant en TypeScript avec Express
- Authentification OAuth 2.0 complète avec PKCE (Proof Key for Code Exchange)
- Rotation automatique des refresh tokens
- Configuration de sécurité prête pour la production
Ce guide a comblé un écart important entre les exemples basiques fournis dans la documentation officielle et les exigences réelles des déploiements sécurisés. Il a confirmé la statistique selon laquelle seuls 8,5% des serveurs MCP publics utilisaient OAuth au moment de la publication. Consulter le tutoriel sur DEV Community
Déploiement sur Cloudflare Workers
Le 18 octobre, un guide pratique a détaillé le déploiement d’un serveur MCP distant sur Cloudflare Workers :
- Utilisation de Streamable HTTP sur l’infrastructure Cloudflare (offre gratuite)
- Configuration d’une authentification par token
- Intégration de MCP Inspector pour le débogage
Cette approche a facilité l’accès aux serveurs MCP distants pour les développeurs indépendants et les petites organisations, en éliminant les coûts d’infrastructure traditionnels associés aux déploiements cloud.
Bonnes Pratiques TypeScript pour Serveurs MCP
Le 18 octobre, un article de bonnes pratiques a été publié, répondant directement aux préoccupations communautaires sur la sécurité :
- Validation stricte avec Zod pour tous les inputs
- Outils en lecture seule par défaut (principe du moindre privilège)
- Système d’actions en attente (pending actions) pour les opérations sensibles
- Journal d’audit intégré pour toutes les opérations
Ce guide a directement abordé les préoccupations sur les actions destructrices et l’auditabilité, deux sujets récurrents dans les discussions communautaires de la semaine.
Développements Techniques
Mises à Jour des SDK Officiels
Entre le 17 et le 18 octobre, plusieurs SDK officiels ont reçu des mises à jour :
- SDK TypeScript (18 octobre)
- SDK PHP (18 octobre)
- SDK C# (17 octobre)
- SDK Rust (17 octobre)
- Extension ext-tasks (18 octobre)
Ces mises à jour comprenaient principalement des correctifs de sécurité et des améliorations de stabilité. Aucune nouvelle release majeure de spécification n’a été publiée, la version 2026-07-28 restant la dernière spécification officielle en vigueur.
Activité des Groupes de Travail
Durant la semaine 42, plusieurs groupes de travail ont publié leurs comptes-rendus de réunion :
- Progressive Disclosure (12 octobre)
- Interceptors (13 octobre)
- Core Maintainers (14 octobre)
- Inspector V2 (14 octobre)
- Files Working Group (16 octobre)
Cette transparence a illustré une gouvernance active du protocole, bien qu’aucune évolution fonctionnelle immédiate majeure n’ait été annoncée durant cette période.
MiniMax Code : Mise à Jour avec Support MCP
Le 17 octobre, le projet open source MiniMax Code, initialement publié en septembre, a reçu une mise à jour significative partagée sur r/LocalLLaMA :
- Support natif du Model Context Protocol
- Système de sous-agents, plugins et skills
- Interface terminal TUI et CLI headless
Cette mise à jour a illustré l’intégration progressive de MCP dans les outils IA locaux et les environnements de développement, élargissant l’écosystème au-delà des solutions cloud.
Tendances Communautaires : Focus Sécurité et Production
Les discussions sur Reddit et DEV Community durant la période du 12 au 18 octobre ont été dominées par des préoccupations de production :
- Sécurisation des serveurs MCP contre les accès non autorisés
- Gestion des connexions clientes non autorisées
- Approbations durables pour les outils (persistent approvals)
- Reçus d’exécution auditables pour la conformité
- Gestion sécurisée des actions destructrices
Cette évolution thématique a confirmé que la communauté était passée des démonstrations techniques aux enjeux réels d’entreprise : sécurité, auditabilité, compatibilité ascendante et gouvernance à long terme.
Conclusion
La semaine 42 de 2026 a été caractérisée par une dualité marquée entre consolidation industrielle et crise sécuritaire. D’un côté, la publication de la version stable 3.0 du serveur Azure MCP par Microsoft, avec 97 millions de téléchargements mensuels confirmés, a démontré l’adoption massive du protocole par les acteurs majeurs du cloud. L’extension documentée vers des secteurs verticaux réglementés comme le MedTech a confirmé la maturation du protocole au-delà des cas d’usage technologiques initiaux.
De l’autre côté, la publication simultanée de quatre CVE majeures affectant les SDK officiels, combinée à la correction massive de failles SSRF chez des organisations de premier plan, a révélé des faiblesses structurelles préoccupantes. L’accélération de onze CVE en quinze jours a contrasté fortement avec la stabilité relative observée durant l’été 2026, confirmant les alertes antérieures sur l’écart entre innovation rapide et maturité sécuritaire.
La révélation par Anthropic que l’exécution de commandes shell constituait un comportement intentionnel du protocole a marqué un tournant conceptuel majeur, clarifiant la répartition des responsabilités entre concepteurs du protocole et implémenteurs. Cette position a placé une charge critique sur les développeurs d’implémentations, nécessitant une expertise sécuritaire approfondie pour tout déploiement production.
L’intensification des guides production-ready intégrant OAuth 2.0/PKCE et des déploiements sur infrastructure serverless a démontré la réponse active de la communauté aux défis sécuritaires identifiés. Le passage observable des discussions communautaires des démonstrations techniques vers les préoccupations de gouvernance, d’audit et de conformité a confirmé la transition critique de l’écosystème vers des environnements d’entreprise réglementés.
Les semaines à venir seront déterminantes pour évaluer si l’écosystème MCP parviendra à établir un équilibre durable entre innovation rapide et robustesse sécuritaire, condition indispensable à l’adoption généralisée dans des environnements critiques.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface) : Interface de programmation qui permet à différents logiciels de communiquer entre eux, comme une prise électrique standardisée permet de brancher différents appareils.
Authentification OAuth 2.0 : Système sécurisé permettant à une application d’accéder à des ressources protégées sans partager les mots de passe, similaire à donner une clé temporaire à un service de livraison plutôt que votre clé personnelle.
CVE (Common Vulnerabilities and Exposures) : Identifiant unique attribué à une faille de sécurité reconnue publiquement, permettant de la référencer de manière standardisée dans l’industrie.
DAW (Digital Audio Workstation) : Logiciel de création et d’édition audio numérique, équivalent numérique d’un studio d’enregistrement professionnel.
DoS (Denial of Service) : Attaque informatique visant à rendre un service indisponible en le surchargeant de requêtes, similaire à bloquer une ligne téléphonique en appelant continuellement.
ERP (Enterprise Resource Planning) : Logiciel centralisé gérant l’ensemble des processus d’une entreprise (comptabilité, ressources humaines, production, etc.), comme un système nerveux central organisationnel.
Épuisement mémoire : Situation où un programme consomme progressivement toute la mémoire disponible jusqu’au plantage, comme remplir un réservoir d’eau jusqu’au débordement.
MCP (Model Context Protocol) : Protocole standardisé permettant aux agents IA de communiquer avec différents outils et services de manière uniforme, similaire à un adaptateur universel pour applications intelligentes.
MedTech : Secteur des technologies médicales, englobant les dispositifs, logiciels et services destinés au domaine de la santé.
OAuth 2.0/PKCE : Extension de sécurité d’OAuth 2.0 spécialement conçue pour les applications mobiles et publiques, ajoutant une couche de protection contre l’interception de codes d’autorisation.
PLM (Product Lifecycle Management) : Système gérant l’ensemble du cycle de vie d’un produit, de sa conception à son retrait du marché, comme un carnet de santé complet pour chaque produit.
PKCE (Proof Key for Code Exchange) : Mécanisme de sécurité pour OAuth qui empêche l’interception des codes d’autorisation, comparable à un sceau de sécurité sur un colis.
POC (Proof of Concept) : Démonstration technique limitée visant à prouver qu’une idée est réalisable, comme un prototype avant la production en série.
QMS (Quality Management System) : Système de gestion de la qualité documentant les processus, procédures et responsabilités pour garantir la conformité aux standards, indispensable dans les secteurs réglementés.
SDK (Software Development Kit) : Ensemble d’outils logiciels facilitant le développement d’applications pour une plateforme spécifique, comparable à une boîte à outils spécialisée pour constructeurs.
Serveur MCP : Application qui expose des outils et ressources via le Model Context Protocol, permettant aux agents IA d’y accéder de manière standardisée.
SSRF (Server-Side Request Forgery) : Vulnérabilité permettant à un attaquant de forcer un serveur à effectuer des requêtes non autorisées, similaire à usurper l’identité d’un serveur pour accéder à des ressources internes.
Streamable HTTP : Mode de communication HTTP permettant des échanges de données en flux continu plutôt qu’en requêtes isolées, comme une conversation téléphonique continue plutôt qu’un échange de courriers.
Token : Jeton numérique d’authentification permettant d’accéder à un service sans réutiliser directement les identifiants, similaire à un ticket de caisse donnant accès à un service.
TypeScript : Langage de programmation basé sur JavaScript ajoutant un système de types pour réduire les erreurs, comparable à un filet de sécurité pour développeurs.
Validation Zod : Bibliothèque TypeScript permettant de vérifier que les données reçues correspondent au format attendu, comme un contrôle qualité automatique pour données.
Vulnérabilité : Faille de sécurité dans un logiciel pouvant être exploitée par un attaquant, comparable à une porte mal verrouillée dans un système de sécurité.