Veille Technologique MCP – Stateless Architecture Transition
Cette synthèse couvre la période du 5 octobre au 11 octobre 2026 (semaine 41).
Résumé Exécutif
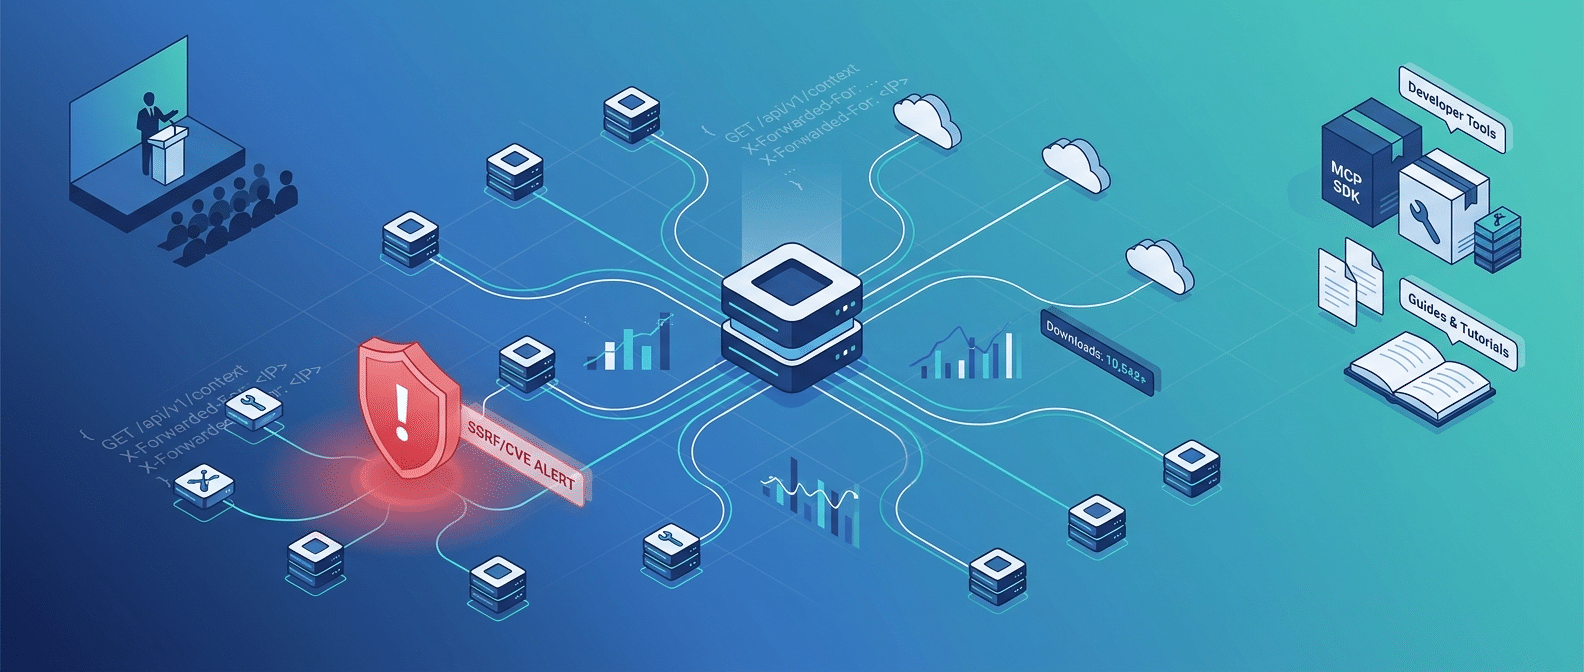
La semaine 41 de 2026 a marqué un tournant critique dans l’évolution du Model Context Protocol, avec une accélération simultanée de l’adoption enterprise et une intensification sans précédent des vulnérabilités de sécurité. Le premier MCP Dev Summit de Toronto a rassemblé 70 intervenants autour des enjeux d’hébergement distant en entreprise, tandis que la publication détaillée de l’architecture stateless a formalisé la suppression du handshake initialize et l’ajout d’en-têtes obligatoires facilitant la scalabilité horizontale.
L’adoption enterprise s’est accélérée de manière spectaculaire : Bloomberg a lancé son Enterprise MCP pour la finance, Uber a déployé plus de 800 serveurs traitant 60 000 tâches hebdomadaires, et les secteurs public (Census Bureau, GovInfo) et télécommunications (TELUS, 750 000 utilisateurs) ont élargi le périmètre d’adoption. Les métriques ont explosé avec 500 millions de téléchargements mensuels contre 97 millions précédemment, et près de 10 000 serveurs officiels contre 2 000.
Cependant, cette expansion s’est accompagnée d’une crise sécuritaire majeure : sept CVEs ont été publiées en une semaine, dont CVE-2026-104120, une vulnérabilité SSRF critique activement exploitée dans mcp-server-fetch, et CVE-2026-104850 affectant le flux OAuth du SDK TypeScript. Cette vague sécuritaire a révélé la tension croissante entre expansion rapide et consolidation des fondations.
Évolution et Contexte
Contexte de la Période
La semaine 41 de 2026, du 5 au 11 octobre, s’est inscrite dans une phase de maturation critique du Model Context Protocol, deux mois après la publication de la spécification finale 2026-07-28 qui avait introduit l’architecture stateless. Cette période a immédiatement suivi la semaine 40, marquée par l’ouverture mondiale du serveur DocuSign et une vulnérabilité OAuth critique dans le SDK Python, confirmant une tension persistante entre expansion et sécurisation.
Développements de la Semaine
Le MCP Dev Summit de Toronto du 5 octobre a constitué le premier événement présentiel majeur dédié au protocole, réunissant 70 intervenants autour des enjeux d’hébergement distant en entreprise. La publication détaillée du 9 octobre sur l’architecture stateless a formalisé la suppression du handshake initialize et l’ajout d’en-têtes obligatoires facilitant le routage sans parsing JSON, confirmant l’orientation vers la scalabilité horizontale.
L’adoption enterprise s’est accélérée avec Bloomberg lançant son Enterprise MCP pour la finance et Uber déployant plus de 800 serveurs traitant 60 000 tâches hebdomadaires. Les secteurs public (Census Bureau, GovInfo) et télécommunications (TELUS, 750 000 utilisateurs) ont élargi le périmètre d’adoption.
La crise sécuritaire s’est intensifiée dramatiquement avec CVE-2026-104120, une vulnérabilité SSRF critique activement exploitée dans mcp-server-fetch, accompagnée de CVE-2026-104850 affectant le flux OAuth du SDK TypeScript. Six CVEs supplémentaires ont été publiées en une semaine, portant le total à un niveau sans précédent.
Évolution et Tendances
Comparée aux semaines précédentes, la semaine 41 a marqué un tournant critique. Les métriques ont explosé : 500 millions de téléchargements mensuels contre 97 millions précédemment, et près de 10 000 serveurs officiels contre 2 000. Cette croissance exponentielle a coïncidé avec une vague sécuritaire sans précédent : sept CVEs en sept jours, dont une exploitation active confirmée.
L’architecture du protocole a franchi un cap décisif avec la transition vers un modèle stateless éliminant les sessions persistantes, répondant directement aux besoins de scalabilité horizontale exprimés par les déploiements enterprise comme celui d’Uber. Cette évolution a été accompagnée par la publication de la version 1.0.0 stable des serveurs officiels le 11 octobre, marquant la fin de la phase expérimentale.
Le secteur d’adoption s’est élargi significativement au-delà de la tech pure : finance (Bloomberg), gouvernement (agences fédérales US), santé (Centers for Medicare & Medicaid Services), télécommunications (TELUS), et même trading en direct (Match-Trader). Cette diversification a confirmé la transition du MCP d’un protocole expérimental vers une infrastructure critique pour les agents IA en production.
Actualités
Événements Majeurs
MCP Dev Summit Toronto – Première conférence dédiée au protocole
Le 5 octobre 2026 a eu lieu le premier sommet en présentiel consacré au Model Context Protocol, réunissant 70 intervenants et plus de 50 sessions techniques. Les thèmes principaux ont porté sur les registres de serveurs, les workflows agentic, et surtout l’hébergement distant en entreprise – marquant la transition vers des déploiements en production à grande échelle.
Cet événement a révélé les nouvelles métriques d’adoption : 500 millions de téléchargements mensuels des principaux SDK, contre 97 millions lors des mesures précédentes, et près de 10 000 serveurs dans le registre officiel, contre 2 000 auparavant. Ces chiffres ont confirmé l’accélération exponentielle de l’adoption du protocole.
Évolutions du Protocole et Spécification
MCP devient stateless – Architecture sans session persistante
Le 9 octobre a été publiée une documentation détaillée concernant l’évolution majeure du Model Context Protocol vers une architecture sans sessions persistantes ni affinité de session pour les serveurs distants. La spécification du 28 juillet 2026 avait supprimé le handshake initialize et ajouté des en-têtes obligatoires (méthode, nom d’outil) permettant le routage par passerelles sans parsing JSON.
Cette architecture stateless a facilité la mise à l’échelle horizontale, répondant directement aux besoins exprimés lors du Dev Summit concernant l’hébergement distant en entreprise. Les discussions techniques ont souligné que cette approche permettait aux infrastructures de type load balancer de router les requêtes sans maintenir d’état de session, réduisant considérablement la complexité opérationnelle.
Feuille de route MCP actualisée
Le 8 octobre, une mise à jour officielle de la roadmap a été publiée, couvrant la prochaine version de spécification et les priorités de développement. Les discussions sur Hacker News qui ont suivi ont mis en avant la place croissante des serveurs MCP distants HTTP dans l’écosystème, avec plusieurs développeurs questionnant l’équilibre entre serveurs locaux stdio et serveurs distants.
SEP-3415 : Extension Events
Le 5 octobre, deux pull requests ont été ouvertes dans le dépôt de spécification, dont une extension pour la gestion des événements et le groupe de travail Progressive Disclosure. Ces extensions visaient à enrichir les capacités du protocole pour des scénarios d’interaction plus complexes entre agents et serveurs.
Nouvelles Adoptions Enterprise
Bloomberg Enterprise MCP – Finance de marché
Bloomberg a lancé Enterprise MCP, permettant aux agents IA d’accéder aux données Bloomberg sous licence via une interface standardisée. Les cas d’usage ciblés incluaient les marchés de capitaux, la gestion d’actifs et l’analyse financière, marquant l’entrée du protocole dans le secteur financier hautement régulé.
Cette intégration a représenté un signal fort pour l’adoption enterprise, Bloomberg étant l’un des fournisseurs de données financières les plus critiques au monde. L’utilisation d’une interface MCP standardisée a simplifié l’accès aux données pour les agents IA tout en maintenant les contrôles d’accès et de licence nécessaires.
Uber déploie plus de 800 serveurs MCP en production
Uber a déployé une passerelle MCP connectant plus de 800 serveurs et 5 000 outils, traitant environ 60 000 tâches d’agents par semaine. Ce déploiement hyperscale a constitué l’une des plus importantes implémentations de production documentées à ce jour, illustrant la capacité du protocole à gérer des charges de travail massives.
L’architecture déployée par Uber a utilisé une passerelle centrale pour router les requêtes vers les serveurs appropriés, exploitant pleinement les capacités stateless du protocole pour permettre la scalabilité horizontale sans affinité de session.
Workday et TELUS en intégration
Workday s’est orienté vers une intégration MCP native, tandis que TELUS a géré des déploiements visant 750 000 utilisateurs. Ces adoptions dans les secteurs des ressources humaines et des télécommunications ont élargi le périmètre d’utilisation du protocole au-delà des cas d’usage initiaux.
Adoption secteur public US
Des intégrations pilotes ont été lancées dans plusieurs agences fédérales américaines : Census Bureau, GovInfo, et Centers for Medicare & Medicaid Services. Cette extension vers les secteurs public et santé a soulevé de nouvelles questions concernant la sécurité, la confidentialité et la conformité réglementaire, particulièrement pertinentes au vu des vulnérabilités découvertes durant la même semaine.
Nouveaux Serveurs et Intégrations
MCP Servers officiels v1.0.0
Le 11 octobre a marqué une étape majeure avec la publication des packages officiels version 1.0.0 sur npm (server-everything, server-filesystem, server-memory, server-sequential-thinking) et PyPI (mcp-server-fetch, mcp-server-git, mcp-server-time en v2026.10.10). Cette première version stable a signalé la fin de la phase expérimentale pour les serveurs officiels.
La publication simultanée sur les deux écosystèmes principaux (Node.js et Python) a démontré l’engagement à maintenir une parité fonctionnelle entre les implémentations, facilitant l’adoption par des équipes utilisant différentes stacks technologiques.
Glean ajoute 182 modèles de serveurs MCP
Entre le 10 et le 11 octobre, Glean a déployé 182 nouveaux modèles de serveurs couvrant une gamme étendue d’outils : Trello, Stack Overflow, Elicit, TikTok for Business, Alpha Vantage, Whimsical, Interactive Brokers, GrowthBook, Cypress Cloud, DeepJudge, et Paxton Legal Research. L’activation explicite par les administrateurs était requise, reflétant une approche prudente de la sécurité.
Ce déploiement massif a représenté l’une des plus importantes extensions du catalogue de serveurs MCP en une seule opération, démontrant la scalabilité de l’approche template-based pour créer rapidement des intégrations.
Google Developer Knowledge API + serveur MCP
Le 7 octobre, Google a lancé en préversion publique un serveur MCP permettant d’interroger la documentation Firebase, Google Cloud et Android via une API standardisée. Parallèlement, Google Cloud API Gateway est devenu un serveur MCP distant natif pour exposer les API REST aux agents.
Cette double initiative a marqué l’engagement de Google dans l’écosystème MCP, offrant à la fois un accès structuré à sa documentation technique et une infrastructure pour exposer les API existantes via le protocole.
Match-Trader – Trading en direct
Le 5 octobre a été annoncée une intégration permettant aux assistants IA d’interagir avec des comptes de trading live via l’API Match-Trader. Cette capacité d’exécuter des transactions financières en temps réel via des agents a soulevé des questions importantes concernant la sécurité, les contrôles d’accès et la responsabilité en cas d’erreur.
Rechat MCP Server
Le 11 octobre, une intégration avec ChatGPT et Claude a été publiée pour la gestion des contacts, campagnes marketing et transactions immobilières directement dans Rechat. Cette extension vers le secteur immobilier a élargi le périmètre d’application du protocole aux CRM spécialisés.
Sécurité – Vulnérabilités Critiques
CVE-2026-104120 – SSRF critique avec exploitation active
Une vulnérabilité de falsification de requête serveur (SSRF) a été découverte dans mcp-server-fetch et mcp-server-everything via la manipulation de l’argument url/path. Une exploitation active a été signalée, avec un exploit public disponible. La sévérité a été classée comme élevée.
Cette vulnérabilité a permis à un attaquant de forcer le serveur à effectuer des requêtes vers des ressources internes non accessibles depuis l’extérieur, potentiellement exposant des services internes, des métadonnées cloud, ou des ressources sensibles. L’exploitation active confirmée a représenté une menace immédiate pour tous les déploiements utilisant ces serveurs.
CVE-2026-104850 – Faille OAuth SDK TypeScript
Le 6 octobre, une vulnérabilité de sévérité élevée a été découverte dans le flux OAuth : un serveur MCP malveillant pouvait récupérer le secret client, le code d’autorisation et la preuve PKCE. Aucun correctif n’avait été indiqué au moment de la publication.
Cette faille a compromis l’ensemble du mécanisme d’authentification OAuth, permettant potentiellement à un serveur malveillant de se faire passer pour un client légitime et d’accéder à des ressources protégées. L’impact a été particulièrement critique pour les déploiements enterprise utilisant OAuth pour contrôler l’accès aux données sensibles.
Cinq organisations corrigent SSRF
Un rapport publié le 5 octobre et mis à jour le 11 octobre a documenté la correction de la même classe de faille SSRF chez Google, JPMorgan Chase, Weaviate, DINUM française, et la ville de Tangerang. Cette concentration de vulnérabilités similaires a suggéré un pattern commun dans l’implémentation des serveurs MCP.
CVE-2026-108583 – Zotero SSRF
Une vulnérabilité SSRF a été découverte dans zotero-mcp via zotero_add_by_url, exploitable après injection de prompt orientant l’agent vers une URL malveillante. Cette faille a illustré les risques spécifiques liés aux agents IA pouvant être manipulés via des prompts craftés.
CVE-2026-108585 – Argo CD traversée de chemin
Dans argocd-mcp, une faille a permis d’envoyer des requêtes DELETE vers des ressources API non prévues via delete_application. Cette vulnérabilité a exposé un risque de suppression accidentelle ou malveillante de ressources critiques dans les déploiements Kubernetes.
CVE-2026-108582 – GenOffice divulgation documents
Des utilisateurs locaux non privilégiés pouvaient lire des documents dans le répertoire temporaire du serveur MCP HTTP en contournant le bearer token. Cette faille a compromis la confidentialité des documents transitant par le serveur.
CVE-2026-108586 – 1MCP Agent contournement OAuth
Un défaut d’autorisation a permis à un client authentifié de contourner les périmètres OAuth avec des expressions de filtrage avancées. Cette vulnérabilité a affaibli le modèle de contrôle d’accès basé sur OAuth en permettant des requêtes dépassant les permissions accordées.
Tutoriels
Huit tutoriels Dev.to publiés ou mis à jour
Entre le 5 et le 11 octobre, une série complète de huit tutoriels a été publiée ou mise à jour sur Dev.to, couvrant l’ensemble du cycle de développement avec MCP :
- Connexion aux serveurs via stdio et HTTP
- Fonctionnement du protocole JSON-RPC 2.0 sous-jacent
- Création des premiers serveurs MCP personnalisés
- Intégration de MCP dans des sites web
- Tests avec MCP Inspector
- Déploiement en production
Ces tutoriels techniques détaillés pour développeurs ont constitué une ressource précieuse pour les équipes cherchant à implémenter le protocole, particulièrement dans le contexte de la version 1.0.0 stable des serveurs officiels publiée le 11 octobre.
Développements Techniques
SDK et Outils Développeurs
SDK TypeScript MCP v2.3.1
Le 5 octobre, la version 2.3.1 du SDK TypeScript a été publiée avec plusieurs améliorations significatives :
- Amélioration de
requireBearerAuthpour une gestion plus robuste de l’authentification - Vérification d’audience pour prévenir les attaques par relecture
- Nouvelles limites de sécurité pour restreindre les opérations dangereuses
- Gestion optimisée des redirections et Server-Sent Events (SSE)
Ces améliorations ont renforcé la posture de sécurité du SDK, bien que la découverte de CVE-2026-104850 le lendemain ait révélé que des vulnérabilités critiques persistaient dans le flux OAuth.
Microsoft Research Asia – Agent Lightning 1.0
Le 7 octobre, Microsoft Research Asia a publié Agent Lightning 1.0, un framework open source d’apprentissage par renforcement pour agents, compatible avec les environnements existants. Ce framework s’est inscrit dans l’écosystème connectable MCP, offrant des capacités d’apprentissage pour améliorer les performances des agents au fil du temps.
AWS Pizza Bot
Le 9 octobre, AWS a publié Pizza Bot, un outil open source auto-hébergé permettant aux agents IA d’exécuter des tâches en arrière-plan, déléguer du travail et demander une validation humaine. Cette approche “human-in-the-loop” a répondu aux préoccupations concernant l’autonomie complète des agents, particulièrement pertinentes pour les opérations critiques comme le trading en direct.
Ressources et Standards
IETF Internet-Draft – MCP pour dépannage réseau
Le 8 octobre, un document IETF Internet-Draft a décrit l’utilisation du Model Context Protocol pour l’automatisation du dépannage réseau basé sur l’intention. Il était important de noter que ce document avait un statut de draft individuel, non approuvé par l’IETF, et sans statut formel de normalisation.
Bien que ce draft n’ait pas représenté une standardisation officielle, il a illustré l’exploration de cas d’usage du MCP dans des domaines techniques spécialisés au-delà de l’assistance IA générale.
Métriques et Tendances
Nouvelle échelle documentée au Summit
Le Dev Summit de Toronto a révélé des métriques d’adoption spectaculaires :
- 500 millions de téléchargements mensuels des principaux SDK (contre 97 millions précédemment)
- Près de 10 000 serveurs dans le registre officiel (contre 2 000)
- Environ 15 930 serveurs MCP publics recensés en août 2026
Ces chiffres ont confirmé une croissance exponentielle de l’adoption, avec une multiplication par cinq des téléchargements SDK et par cinq des serveurs officiels en quelques mois.
Discussions Communautaires Clés
« You said no MCP » – Débat implémentations
Le 11 octobre, une discussion sur Hacker News a abordé la place du MCP dans les agents, l’évolution vers HTTP distant, et les implémentations incomplètes (notamment Prompts). Les développeurs ont débattu des compromis entre serveurs locaux stdio offrant simplicité et sécurité, et serveurs distants HTTP permettant scalabilité et partage mais introduisant des risques de sécurité.
Progressive Disclosure WG
Le 8 octobre, les notes de réunion du groupe de travail Progressive Disclosure ont été publiées dans les discussions GitHub officielles. Ce groupe a travaillé sur des mécanismes permettant aux serveurs de révéler progressivement leurs capacités aux clients, évitant de submerger les agents avec trop d’outils simultanément.
Conclusion
La semaine 41 de 2026 a représenté un moment charnière dans l’évolution du Model Context Protocol, marqué par quatre développements majeurs simultanés :
Basculement architectural vers stateless/HTTP pour le scale en entreprise : La formalisation de l’architecture stateless le 9 octobre, éliminant le handshake initialize et introduisant des en-têtes obligatoires, a répondu directement aux besoins de scalabilité horizontale exprimés lors du Dev Summit. Cette évolution a permis des déploiements massifs comme celui d’Uber avec 800+ serveurs.
Vague critique de CVE avec exploitation active : Sept vulnérabilités ont été publiées en une semaine, dont CVE-2026-104120 activement exploitée et CVE-2026-104850 compromettant le flux OAuth. Cette concentration sans précédent a révélé des patterns de vulnérabilité communs (SSRF, contournement d’autorisation) et a transformé la sécurité en frein n°1 à l’adoption en production.
Adoption confirmée dans la finance et le gouvernement : Bloomberg (finance), Uber (transport), agences fédérales US (gouvernement), TELUS (télécommunications) ont démontré que le MCP avait franchi le cap de la production dans des secteurs hautement régulés. Les métriques ont confirmé cette tendance : 500 millions de téléchargements mensuels et 10 000 serveurs officiels.
Maturité SDK avec la v1.0.0 officielle : La publication le 11 octobre de la première version stable des serveurs officiels a marqué la fin de la phase expérimentale, signalant aux équipes enterprise que le protocole était prêt pour la production.
Ces quatre mouvements ont créé une tension paradoxale : alors que l’architecture et l’écosystème atteignaient une maturité suffisante pour des déploiements critiques, la vague de vulnérabilités a souligné que les fondations sécuritaires nécessitaient une consolidation urgente. Les semaines suivantes devraient voir cette tension se résoudre soit par une accélération des correctifs de sécurité et des audits, soit par un ralentissement temporaire des nouveaux déploiements jusqu’à stabilisation.
L’expansion vers des cas d’usage à haut risque (trading en direct, données gouvernementales, santé) a rendu cette consolidation sécuritaire non négociable pour la viabilité à long terme du protocole.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface) : Interface de programmation qui permet à différents logiciels de communiquer entre eux, comme une prise électrique standardisée qui permet de brancher différents appareils.
Architecture stateless : Conception d’un système où chaque requête est indépendante et ne nécessite pas de mémoriser les interactions précédentes, comme un distributeur automatique qui traite chaque achat sans se souvenir des clients précédents.
Bearer token : Jeton d’authentification qui fonctionne comme un badge d’accès numérique – celui qui le possède obtient l’accès, sans besoin de prouver son identité à chaque fois.
CVE (Common Vulnerabilities and Exposures) : Identifiant unique attribué à une faille de sécurité découverte dans un logiciel, comme un numéro de dossier pour un problème de sécurité.
Handshake : Échange initial entre deux systèmes pour établir une connexion, similaire à une poignée de main et une présentation avant une conversation.
HTTP (HyperText Transfer Protocol) : Protocole de communication utilisé sur internet pour transférer des pages web et des données, comme le langage commun que parlent les navigateurs et les serveurs.
JSON-RPC : Méthode pour appeler des fonctions sur un serveur distant en utilisant le format JSON, comme envoyer une commande écrite dans un format standardisé que tout le monde comprend.
Load balancer : Système qui répartit le trafic entre plusieurs serveurs pour éviter de surcharger un seul serveur, comme un aiguilleur qui dirige les trains vers différents quais pour éviter les embouteillages.
MCP (Model Context Protocol) : Protocole standardisé permettant aux agents IA de communiquer avec différentes sources de données et outils de manière uniforme, comme un adaptateur universel pour connecter l’intelligence artificielle à différents services.
OAuth : Système d’autorisation qui permet à une application d’accéder à vos données sur un autre service sans partager votre mot de passe, comme donner une clé temporaire spécifique plutôt que votre trousseau complet.
PKCE (Proof Key for Code Exchange) : Mécanisme de sécurité supplémentaire pour OAuth qui protège contre l’interception du code d’autorisation, comme un code secret supplémentaire qui change à chaque utilisation.
SDK (Software Development Kit) : Ensemble d’outils et de bibliothèques qui facilitent le développement d’applications, comme une boîte à outils complète pour les développeurs.
Server-Sent Events (SSE) : Technologie permettant à un serveur d’envoyer des mises à jour en temps réel vers un navigateur, comme un fil d’actualités qui se met à jour automatiquement sans que vous ayez à rafraîchir la page.
SSRF (Server-Side Request Forgery) : Vulnérabilité permettant à un attaquant de forcer un serveur à effectuer des requêtes vers des ressources internes non autorisées, comme tromper un employé pour qu’il ouvre une porte sécurisée de l’intérieur.
Stateless : Voir “Architecture stateless”.
stdio (Standard Input/Output) : Méthode de communication entre programmes utilisant les entrées et sorties standard, comme parler et écouter directement sans intermédiaire.
TypeScript : Langage de programmation basé sur JavaScript avec des fonctionnalités supplémentaires pour détecter les erreurs plus tôt, comme JavaScript avec un correcteur orthographique intégré.