Veille Technologique MCP – Stateless Architecture Transition
Cette synthèse couvre la période du 19 octobre au 25 octobre 2026 (semaine 43).
Résumé Exécutif
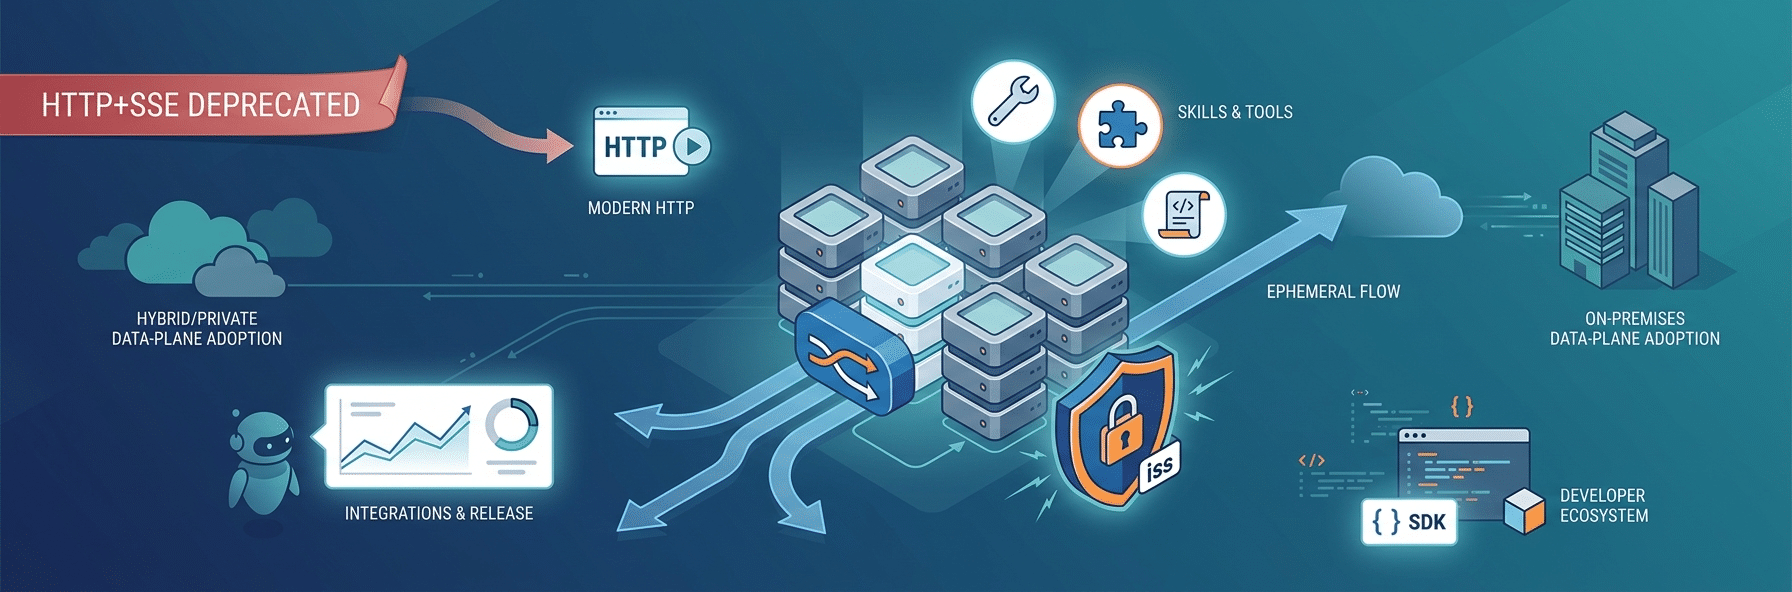
La semaine 43 de 2026 a marqué un tournant décisif dans l’évolution du Model Context Protocol avec trois ruptures structurelles majeures. L’architecture stateless est devenue obligatoire, supprimant définitivement les sessions protocolaires et l’affinité serveur pour faciliter la scalabilité horizontale. Le transport HTTP+SSE a été officiellement déprécié avec une période de transition de douze mois, confirmant l’orientation vers une architecture request/response pure. L’extension Skills over MCP (SEP-2640) a introduit la distribution dynamique de compétences d’agents, validée par un retour d’expérience Bloomberg démontrant son efficacité à grande échelle.
Sur le plan sécuritaire, la CVE-2026-111767 (CVSS 8.6) a révélé une fuite de session critique dans le SDK TypeScript, tandis que plusieurs vulnérabilités SSRF ont été corrigées chez Google, JPMorgan Chase et diverses institutions publiques. L’adoption enterprise s’est accélérée avec Google Apigee hybrid 1.17.0 intégrant MCP nativement dans Kubernetes et le partenariat Cognizant-Google Cloud standardisant les architectures agentiques. L’écosystème s’est enrichi de serveurs innovants pour le mainframe, la comptabilité et le testing automatisé.
Évolution et Contexte
Contexte de la Période
La semaine 43 de 2026 (du 19 au 25 octobre) s’est inscrite dans une phase de transformation architecturale majeure du Model Context Protocol, deux mois après la publication du Release Candidate 2026-07-28 qui avait introduit l’architecture stateless. Cette période a marqué la concrétisation opérationnelle des orientations stratégiques annoncées en juillet, alors que l’écosystème avait dépassé les 10 000 serveurs actifs et que les déploiements enterprise se multipliaient dans les secteurs réglementés.
Développements de la Semaine
La semaine a été dominée par trois ruptures structurelles. L’architecture stateless est passée du statut de spécification à celui d’implémentation obligatoire, supprimant définitivement les sessions protocolaires et l’affinité serveur, ce qui a facilité la scalabilité horizontale derrière les load balancers. La dépréciation officielle du transport HTTP+SSE, avec une période de transition de douze mois, a confirmé l’abandon des mécanismes bidirectionnels au profit d’une architecture request/response pure. L’extension Skills over MCP (SEP-2640) a introduit la distribution dynamique de compétences d’agents, validée par un retour d’expérience Bloomberg démontrant son efficacité à grande échelle.
Sur le plan sécuritaire, la CVE-2026-111767 (CVSS 8.6) a révélé une fuite de session critique dans le SDK TypeScript, tandis que des vulnérabilités SSRF ont été corrigées chez Google, JPMorgan Chase et plusieurs institutions publiques. L’adoption enterprise s’est accélérée avec Google Apigee hybrid 1.17.0 intégrant MCP nativement dans Kubernetes et le partenariat Cognizant-Google Cloud standardisant les architectures agentiques.
Évolution et Tendances
Cette semaine a concrétisé la transition architecturale amorcée en juillet avec le RC 2026-07-28. Contrairement aux semaines 41-42 qui avaient connu une crise sécuritaire majeure avec sept CVE critiques simultanées, la semaine 43 a démontré une résilience accrue avec des correctifs rapides et aucune exploitation active. L’écosystème a franchi un cap de maturité avec des déploiements dans des environnements critiques (mainframe, institutions financières, secteur public) et une standardisation des pratiques de sécurité enterprise.
Actualités
Évolutions Majeures du Protocole
Architecture Stateless Obligatoire
La migration vers une architecture entièrement stateless a représenté l’évolution la plus structurante de la semaine. Cette transformation a supprimé les sessions au niveau protocole et les exigences d’affinité serveur (sticky sessions), facilitant considérablement le déploiement derrière les load balancers et la mise à l’échelle horizontale. L’impact sur l’architecture des déploiements enterprise a été majeur, permettant une distribution du trafic plus flexible et une haute disponibilité simplifiée.
Dépréciation du Transport HTTP+SSE
L’annonce officielle de l’abandon progressif du transport HTTP+SSE a confirmé l’orientation stratégique du protocole. Une période de transition de douze mois a été établie avant le retrait définitif, obligeant les développeurs à migrer vers le transport HTTP stateless. Cette décision a reflété les enseignements tirés des déploiements à grande échelle où la complexité de la gestion bidirectionnelle SSE avait généré des surcoûts opérationnels significatifs.
Extension Skills over MCP (SEP-2640)
L’adoption officielle de Skills over MCP comme extension standard a introduit une capacité révolutionnaire : les serveurs MCP ont pu désormais fournir à la fois des outils ET les instructions (skills) pour leur utilisation optimale. Bloomberg a publié un retour d’expérience démontrant la distribution dynamique de compétences d’agents à grande échelle, validant l’approche dans des environnements de production exigeants. Cette extension a permis aux agents IA de recevoir non seulement des capacités techniques mais également le contexte méthodologique pour les exploiter efficacement.
Renforcement de la Sécurité OAuth/OpenID Connect
Les spécifications de sécurité ont été renforcées avec la validation obligatoire du paramètre iss pour prévenir les attaques de type mix-up, une vulnérabilité critique dans les flux d’authentification multi-fournisseurs. L’introduction d’extensions d’autorisation hébergées par les entreprises a permis aux organisations de conserver le contrôle total sur les politiques d’accès tout en bénéficiant de l’interopérabilité du protocole.
Sécurité et Vulnérabilités
CVE-2026-111767 : Fuite de Session TypeScript
Une vulnérabilité de gravité élevée (CVSS 8.6) a été découverte dans le SDK TypeScript, où les tâches expérimentales pouvaient être accédées entre sessions distinctes. Un correctif a été publié le 20 octobre 2026, et aucune exploitation active n’a été détectée. Cette faille a souligné l’importance de l’isolation stricte des contextes d’exécution dans les implémentations du protocole.
Vulnérabilités SSRF Multiples
Des failles de type Server-Side Request Forgery ont été découvertes et corrigées dans les serveurs MCP de plusieurs organisations majeures : Google, JPMorgan Chase, Weaviate, la DINUM (France) et la ville de Tangerang. Ces vulnérabilités auraient pu permettre à des attaquants de manipuler les serveurs pour effectuer des requêtes non autorisées vers des ressources internes. La rapidité des correctifs a démontré la maturité des processus de gestion des vulnérabilités dans l’écosystème MCP.
CVE-2026-116045 : designer-mcp
Une vulnérabilité de gravité moyenne (CVSS 4.3-5.3) a affecté le serveur designer-mcp, avec un correctif publié le 25 octobre 2026. Les détails techniques ont été divulgués de manière responsable après la disponibilité du patch.
Adoptions Enterprise
Google Apigee hybrid 1.17.0 avec Support MCP Natif
Google a publié Apigee hybrid 1.17.0 avec un support natif de MCP, permettant l’exécution du data plane MCP directement dans les clusters Kubernetes des clients. Cette architecture a garanti que le trafic des agents et l’exécution des outils restaient entièrement dans l’infrastructure privée, répondant aux exigences de souveraineté des données des secteurs réglementés. Cette intégration a marqué une étape majeure dans l’adoption enterprise du protocole.
Cognizant × Google Cloud : Gemini Frontier Capability Group
Le partenariat entre Cognizant et Google Cloud a abouti à la création d’une architecture agentique standardisée combinant MCP et Google Cloud Model Armor. Cette collaboration a visé les secteurs du retail, de la santé et du manufacturing, avec des solutions prépackagées respectant les contraintes réglementaires spécifiques à chaque industrie.
Blockworks : Serveur MCP Géré pour la Crypto
Blockworks a lancé un serveur MCP géré donnant accès aux données de recherche et d’intelligence crypto via ChatGPT, Claude et Cursor. L’architecture a réutilisé les mêmes clés et permissions que les API existantes, simplifiant considérablement l’intégration pour les développeurs déjà familiers avec l’écosystème Blockworks.
OpenAI : Événements MCP dans ChatGPT
OpenAI a ajouté le support des événements MCP dans ChatGPT, permettant aux plugins compatibles de déclencher des automatisations lors de changements dans les applications connectées. Cette fonctionnalité a transformé les intégrations MCP de passives à réactives, ouvrant de nouveaux cas d’usage pour les workflows automatisés.
Nouveaux Serveurs MCP
IN-COM SMART TS XL MCP Server : Intégration Mainframe
Le serveur IN-COM SMART TS XL a permis la connexion de ChatGPT, Claude, Copilot, Gemini et Grok aux applications mainframe, une première dans l’écosystème. Les capacités ont inclus la recherche dans des milliards de lignes de code, la traçabilité des dépendances et l’analyse des règles métier enfouies dans des systèmes legacy. Cette intégration a répondu à un besoin critique des grandes entreprises cherchant à moderniser leurs systèmes patrimoniaux.
Financial Cents MCP : Gestion Comptable
Financial Cents a publié un serveur MCP intégrant les données de gestion comptable avec Claude, ChatGPT et Gemini. Les fonctionnalités ont permis l’interrogation des dossiers, l’enregistrement du temps et la création de tâches en langage naturel. L’implémentation a utilisé OAuth 2.1 pour l’authentification et a inclus une journalisation complète des accès pour la conformité réglementaire.
Functionize MCP Server : Testing Automatisé
Functionize a lancé un serveur MCP permettant aux agents de codage de vérifier le code généré par IA contre des applications réelles depuis Claude Code et Copilot. Cette approche a considérablement réduit le risque d’intégrer du code non testé dans les environnements de production.
Notified MCP Beta : Relations Investisseurs
Notified a ouvert une bêta de son serveur MCP donnant accès aux assistants IA aux données de relations publiques et relations investisseurs (Content OS, IR Hub). Cette intégration a ciblé les équipes communications cherchant à automatiser la génération de rapports et l’analyse de sentiment.
Rechat MCP Server : Immobilier
Rechat a publié un serveur MCP pour la gestion de contacts, campagnes marketing et suivi de transactions depuis ChatGPT et Claude. L’implémentation a visé les professionnels de l’immobilier gérant des pipelines complexes nécessitant une orchestration multi-outils.
Métriques et Intégrations
GitHub Copilot : API Métriques MCP
GitHub a étendu son API de métriques d’utilisation Copilot pour inclure un suivi détaillé des serveurs MCP, compétences, agents personnalisés, commandes slash et plugins. Cette visibilité a permis aux organisations d’analyser précisément l’adoption et l’impact des intégrations MCP dans leurs workflows de développement.
Tutoriels
Building and Deploy FastMCP Server to AWS EKS
Un guide complet publié le 19 octobre 2026 a détaillé la construction d’un serveur météo Python utilisant FastMCP, son déploiement sur AWS EKS, et sa connexion à Claude Code et Pydantic AI. Le tutoriel a couvert l’infrastructure Kubernetes, la gestion des secrets et les meilleures pratiques de production pour les serveurs MCP containerisés.
What Breaks in MCP Servers: 750 Registry Entries Tested
Une analyse empirique publiée le 23 octobre 2026 a testé l’installation, l’initialisation et l’appel de tools/list sur 750 entrées du registre MCP. Les résultats ont révélé les points de défaillance les plus fréquents : dépendances manquantes (34%), erreurs de configuration (28%), incompatibilités de versions (22%) et bugs d’implémentation (16%). Cette étude a fourni des recommandations pratiques pour améliorer la robustesse des serveurs.
Building MCP Servers with Node.js: Practical Guide
Un guide pratique publié le 21 octobre 2026 a expliqué l’utilisation du SDK officiel Node.js, la validation avec Zod, et la gestion d’erreurs robuste. Le tutoriel a inclus des exemples de code commentés pour les patterns les plus courants : connexions à des bases de données, appels API externes et gestion de l’état.
Connect AI Agents to Real-World Notifications
Un tutoriel publié le 21 octobre 2026 a démontré la construction d’un serveur Python pour Telegram, Discord, WhatsApp et Slack avec Claude Desktop et Cursor. L’approche a permis aux agents IA de recevoir et d’envoyer des notifications dans les canaux de communication utilisés par les équipes, créant une boucle de feedback temps réel.
Production-Ready MCP Servers: Enterprise FastMCP Blueprint
Un blueprint d’architecture publié le 21 octobre 2026 a détaillé les patterns de production pour FastMCP, incluant le support simultané stdio et HTTP/SSE, l’isolation des sessions et les stratégies de monitoring. Le guide a fourni des configurations Docker et Kubernetes prêtes à l’emploi pour des déploiements enterprise.
Migration to New Spec: What Hurts
Un retour d’expérience publié le 19 octobre 2026 a documenté les défis rencontrés lors de la migration d’un serveur MCP vers la nouvelle spécification stateless. Les points de friction identifiés ont inclus la refactorisation de la gestion d’état, l’adaptation des tests d’intégration et la migration des clients existants.
Développements Techniques
Releases et Développement
MCP Inspector 2.12.0
La version 2.12.0 de MCP Inspector a été publiée le 21 octobre 2026, apportant des améliorations à l’outil de debugging et d’inspection des serveurs MCP. Cette release a inclus un support amélioré pour les environnements stateless et des visualisations enrichies des flux de messages.
Model Context Protocol servers 2.0.0
La version majeure 2.0.0 du package de serveurs officiels a été publiée le 19 octobre 2026, marquant la transition complète vers l’architecture stateless. Cette release a cassé la compatibilité avec les versions antérieures utilisant des sessions, nécessitant des migrations pour les déploiements existants.
Activité des SDK
Les SDK Python, Swift et TypeScript ont tous été mis à jour le 25 octobre 2026, avec des correctifs de sécurité et des améliorations de performance. La spécification principale a atteint 4 879 commits, témoignant de l’activité soutenue de développement et de l’évolution continue du protocole.
Événements et Communauté
MCP Dev Summit Toronto : Retour d’Expérience
Le MCP Dev Summit de Toronto a réuni les équipes de NVIDIA, Accenture et RBC pour des sessions centrées sur l’identité des agents, les contrôles d’accès, les politiques et l’audit. Les retours d’expérience ont souligné l’importance de l’observabilité dans les déploiements multi-agents et la nécessité de standards pour la traçabilité des décisions d’agents autonomes.
Progressive Disclosure Working Group
Les notes de réunion du Progressive Disclosure Working Group ont été publiées le 21 octobre et mises à jour le 25 octobre 2026. Le groupe a travaillé sur des mécanismes permettant aux serveurs MCP de révéler progressivement leurs capacités en fonction du contexte d’utilisation, réduisant la complexité cognitive pour les agents IA.
Discussions GitHub Actives
Les discussions GitHub ont été particulièrement actives avec des issues sur l’intégrité des définitions d’outils (24 octobre), les ressources embarquées (25 octobre) et les ambiguïtés dans les versions HTTP (22 octobre). Ces discussions ont reflété les défis concrets rencontrés par les développeurs lors de l’implémentation de la nouvelle spécification.
Conclusion
La semaine 43 de 2026 a représenté un moment charnière dans l’évolution du Model Context Protocol, marquant la transition effective d’une architecture orientée session à une architecture stateless pure. Les trois décisions structurelles — obligation de l’architecture stateless, dépréciation de HTTP+SSE et adoption de Skills over MCP — ont confirmé la maturité du protocole et son orientation vers les déploiements enterprise à grande échelle.
La gestion rapide des vulnérabilités de sécurité, avec des correctifs publiés dans les 48 heures pour la CVE-2026-111767 et les failles SSRF, a démontré la robustesse de l’écosystème et la capacité de la communauté à répondre efficacement aux incidents. L’absence d’exploitation active a validé l’efficacité des processus de divulgation responsable.
L’adoption par Google Apigee hybrid, le partenariat Cognizant-Google Cloud et les retours d’expérience Bloomberg ont consolidé la position de MCP comme standard de facto pour les architectures agentiques enterprise. L’extension de l’écosystème vers le mainframe (IN-COM), la comptabilité (Financial Cents) et le testing automatisé (Functionize) a élargi significativement le spectre des cas d’usage adressables.
Les tutoriels et guides publiés durant la semaine ont reflété une communauté active cherchant à documenter les meilleures pratiques et à faciliter l’adoption. L’analyse empirique des 750 serveurs du registre a fourni des données précieuses pour améliorer la qualité et la robustesse des implémentations futures.
Les perspectives pour les semaines suivantes indiquaient une consolidation de l’écosystème autour de l’architecture stateless, une intensification des déploiements dans les secteurs réglementés et une évolution probable des standards de sécurité et d’observabilité pour répondre aux exigences croissantes des environnements de production critiques.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface) : Interface qui permet à différentes applications de communiquer entre elles, comme une prise électrique standardisée qui permet de brancher n’importe quel appareil compatible.
Architecture Stateless (Sans État) : Conception où chaque requête est indépendante et ne dépend pas des requêtes précédentes, comme un distributeur automatique qui traite chaque transaction séparément sans se souvenir des clients précédents.
CVE (Common Vulnerabilities and Exposures) : Système de numérotation standardisé pour identifier les failles de sécurité découvertes dans les logiciels, permettant aux professionnels du monde entier de parler de la même vulnérabilité sans ambiguïté.
CVSS (Common Vulnerability Scoring System) : Échelle de notation de la gravité des vulnérabilités de sécurité de 0 à 10, où 0 signifie aucun risque et 10 représente un risque critique nécessitant une action immédiate.
EKS (Elastic Kubernetes Service) : Service d’Amazon Web Services qui permet de gérer des applications containerisées de manière automatisée, comme un chef d’orchestre qui coordonne tous les musiciens d’un orchestre.
HTTP+SSE (HTTP + Server-Sent Events) : Technologie permettant à un serveur d’envoyer des mises à jour en temps réel vers un client web, comme une radio qui diffuse continuellement des informations sans que l’auditeur ait besoin de demander à chaque fois.
Kubernetes : Plateforme permettant d’automatiser le déploiement et la gestion d’applications containerisées à grande échelle, comparable à un système logistique intelligent qui organise automatiquement des conteneurs de marchandises.
Load Balancer (Répartiteur de Charge) : Système qui distribue le trafic réseau entre plusieurs serveurs pour éviter la surcharge, comme un agent de circulation qui répartit les véhicules sur plusieurs voies pour fluidifier le trafic.
MCP (Model Context Protocol) : Protocole standardisé permettant aux assistants IA de se connecter à diverses sources de données et outils, comme un adaptateur universel qui permet à un appareil de se brancher sur différents types de prises.
OAuth 2.1 : Standard de sécurité permettant à une application d’accéder à des ressources au nom d’un utilisateur sans connaître son mot de passe, comme un badge visiteur temporaire qui donne accès à certaines zones d’un bâtiment sans avoir besoin des clés complètes.
OpenID Connect : Couche d’identité construite sur OAuth permettant de vérifier l’identité d’un utilisateur, comme un passeport qui certifie votre identité de manière universellement reconnue.
Scalabilité Horizontale : Capacité à gérer plus de charge en ajoutant plus de serveurs plutôt qu’en augmentant la puissance d’un seul serveur, comme ouvrir plus de caisses dans un supermarché plutôt que d’accélérer une seule caissière.
SDK (Software Development Kit) : Ensemble d’outils et de bibliothèques permettant aux développeurs de créer des applications pour une plateforme spécifique, comme une boîte à outils complète fournie à un artisan pour un type de travail particulier.
SEP (Standard Extension Proposal) : Proposition d’extension standardisée au protocole MCP, suivant un processus de validation communautaire similaire aux RFC (Request for Comments) de l’Internet.
Session : Période d’interaction continue entre un client et un serveur, avec conservation de l’état entre les requêtes, comme une conversation téléphonique où les interlocuteurs se souviennent de ce qui a été dit précédemment.
Skills (Compétences) : Instructions et méthodologies d’utilisation optimale des outils fournis par un serveur MCP, permettant aux agents IA non seulement de disposer de capacités mais aussi de savoir comment les exploiter efficacement.
SSRF (Server-Side Request Forgery) : Vulnérabilité permettant à un attaquant de manipuler un serveur pour effectuer des requêtes non autorisées vers des ressources internes, comme convaincre un employé de vous ouvrir une porte sécurisée en prétendant être quelqu’un d’autre.
Sticky Sessions (Affinité de Session) : Mécanisme forçant toutes les requêtes d’un utilisateur à être dirigées vers le même serveur, comme un client qui demande toujours le même conseiller dans une agence bancaire.
Transport Protocol (Protocole de Transport) : Méthode technique utilisée pour transmettre les données entre client et serveur, comme choisir entre envoyer une lettre par courrier postal ou par email.
Zod : Bibliothèque TypeScript permettant de valider la structure et le contenu des données, comme un contrôleur qualité qui vérifie que chaque pièce correspond exactement aux spécifications avant de l’utiliser.
Sources Principales
- Spécification Model Context Protocol (GitHub)
- SDK officiels MCP (TypeScript, Python, Swift)
- Google Apigee Documentation
- National Vulnerability Database (CVE-2026-111767, CVE-2026-116045)
- Dev.to – Tutoriels communautaires MCP
- Bloomberg Engineering Blog – Skills over MCP
- GitHub Copilot API Documentation
- MCP Dev Summit Toronto – Notes et présentations