Veille Technologique MCP – Enterprise MCP Adoption
Cette synthèse couvre la période du 28 septembre au 4 octobre 2026 (semaine 40).
Résumé Exécutif
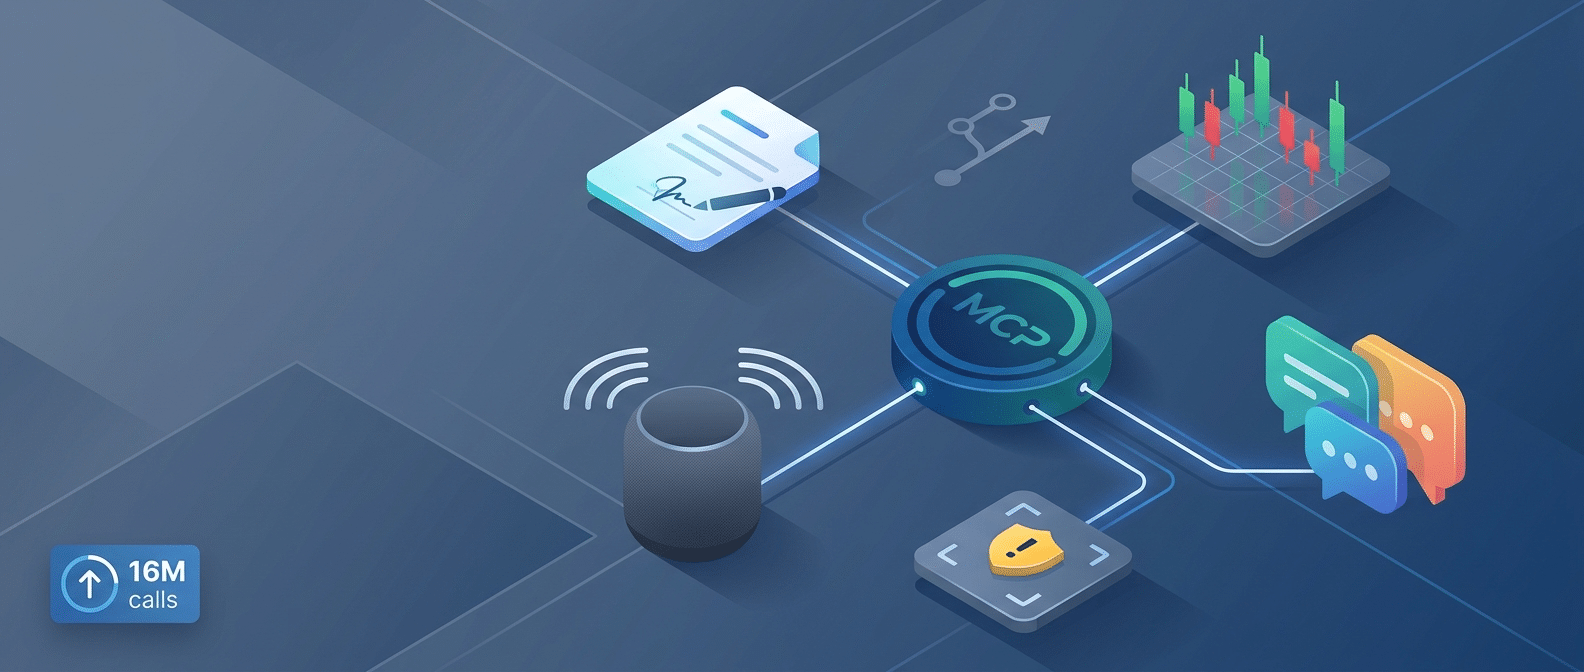
La semaine 40 de 2026 a été marquée par une accélération significative de l’adoption enterprise du Model Context Protocol, avec trois annonces majeures qui ont étendu le protocole à de nouveaux secteurs stratégiques. DocuSign a ouvert mondialement son serveur MCP le 30 septembre, rendant son intelligence contractuelle accessible depuis Claude, ChatGPT, Gemini, Copilot et Slack. Bloomberg a lancé Bloomberg Enterprise MCP le 29 septembre, devenant le premier grand fournisseur de données financières à adopter le protocole. Google a poursuivi son déploiement IoT avec Google Home MCP en accès anticipé.
Parallèlement à ces avancées, la semaine a révélé des fragilités sécuritaires préoccupantes. Une vulnérabilité critique OAuth (GHSA-qx49-fqc8-xw99, CVSS 7.5) a été divulguée le 28 septembre dans le SDK Python officiel, affectant les versions 1.9.1 à 2.1.1 et permettant le vol d’identifiants via un fallback OAuth hérité. InfoSecurity Magazine a publié une alerte sur l’écart de gouvernance MCP en entreprise, relayant les préoccupations d’Ox Security. Miro a annoncé avoir dépassé 16 millions d’appels MCP, avec 6 millions en septembre seul, illustrant l’adoption en production.
Évolution et Contexte
Contexte de la Période
La semaine 40 de 2026 (28 septembre au 4 octobre) s’est inscrite dans une phase de maturation accélérée de l’écosystème Model Context Protocol, succédant immédiatement à la semaine 39 qui avait déjà confirmé l’adoption verticale du protocole avec Trading Central et Google Home. Cette période a prolongé la dynamique d’expansion sectorielle tout en révélant des fragilités sécuritaires persistantes, deux mois après la publication de la spécification finale 2026-07-28 qui avait introduit l’architecture stateless.
Développements de la Semaine
La semaine 40 a été marquée par trois annonces majeures d’adoption enterprise. DocuSign a ouvert mondialement son serveur MCP le 30 septembre, rendant son intelligence contractuelle accessible nativement depuis Claude, ChatGPT, Gemini, Copilot et Slack, franchissant ainsi un cap d’interopérabilité multi-plateformes. Bloomberg a lancé Bloomberg Enterprise MCP le 29 septembre, devenant le premier grand fournisseur de données financières à adopter le protocole avec une couche d’accès standardisée. Google a poursuivi son déploiement IoT avec Google Home MCP en accès anticipé, étendant le protocole au domicile connecté.
Parallèlement, une vulnérabilité critique OAuth (GHSA-qx49-fqc8-xw99, CVSS 7.5) a été divulguée le 28 septembre dans le SDK Python officiel, affectant les versions 1.9.1 à 2.1.1 et permettant le vol d’identifiants via un fallback OAuth hérité. InfoSecurity Magazine a publié une alerte sur l’écart de gouvernance MCP en entreprise, relayant les préoccupations d’Ox Security. Miro a annoncé avoir dépassé 16 millions d’appels MCP, avec 6 millions en septembre seul, illustrant l’adoption en production.
Évolution et Tendances
Comparée aux semaines précédentes, la semaine 40 a confirmé l’accélération de l’adoption corporate initiée en semaine 36 avec Microsoft Advertising. L’arrivée de DocuSign et Bloomberg a validé la pénétration de MCP dans des secteurs verticaux critiques (gestion documentaire légale, données financières), dépassant l’adoption initiale centrée sur les outils de productivité et de collaboration. Cette diversification sectorielle a démontré la polyvalence du protocole au-delà de son contexte d’origine.
La révélation simultanée de la vulnérabilité OAuth et de l’alerte sur la gouvernance a toutefois rappelé que la maturité technique du protocole n’était pas encore pleinement alignée avec les exigences de sécurité enterprise. Cette tension entre adoption rapide et consolidation sécuritaire était devenue un thème récurrent depuis la spécification finale de juillet 2026.
Actualités
DocuSign Ouvre son Serveur MCP à Tous les Agents IA
Le 30 septembre 2026, DocuSign a annoncé l’ouverture mondiale de son serveur Model Context Protocol, rendant son « intelligence contractuelle » accessible nativement depuis Claude, ChatGPT, Gemini, Copilot, Slack et tout client MCP compatible. Cette ouverture a marqué une étape importante pour l’intégration de la gestion documentaire dans les workflows agents, permettant aux assistants IA d’interroger directement les contrats, métadonnées et processus de signature DocuSign sans intégration API traditionnelle.
L’interopérabilité multi-plateformes annoncée par DocuSign a représenté un franchissement de cap significatif, démontrant que les serveurs MCP enterprise pouvaient servir simultanément plusieurs écosystèmes d’IA concurrents via un point d’accès standardisé unique.
Sources :
Bloomberg Lance Bloomberg Enterprise MCP
Le 29 septembre 2026, Bloomberg a annoncé Bloomberg Enterprise MCP, une couche d’accès IA standardisée pour ses données enterprise. Cette interface MCP permettait aux agents IA de découvrir et récupérer des données financières Bloomberg de manière structurée, marquant une adoption significative du protocole dans le secteur financier.
Bloomberg est devenu le premier grand fournisseur de données financières à adopter MCP, validant l’applicabilité du protocole aux cas d’usage nécessitant accès sécurisé à des données propriétaires à haute valeur ajoutée. Cette annonce a prolongé la dynamique d’adoption verticale observée précédemment avec Trading Central (semaine 39) et Microsoft Advertising (semaine 36).
Source : modelcontextprotocol/servers – GitHub
Google Home MCP en Accès Anticipé
En septembre 2026, Google a présenté Google Home MCP en accès anticipé, permettant aux agents tiers d’interroger les appareils connectés et l’historique d’événements. Google maintenait des restrictions de sécurité sur certaines actions sensibles (exemple : déverrouillage de portes). Cette initiative a constitué la première intégration majeure de MCP dans l’écosystème IoT grand public.
L’extension du protocole au domicile connecté a ouvert une nouvelle frontière d’application, dépassant les cas d’usage traditionnels de productivité et d’accès aux données structurées pour adresser le contrôle d’appareils physiques via des agents IA.
Source : Mason – Google Home MCP Server Early Access
Vulnérabilité Critique OAuth dans le SDK Python MCP
Le 28 septembre 2026, une faille de sécurité critique a été divulguée dans le SDK Python officiel MCP (GHSA-qx49-fqc8-xw99, CVSS 7.5). Les versions affectées (1.9.1 à 1.29.1 et 2.0.0 à 2.1.1) permettaient à un serveur MCP malveillant de voler des identifiants OAuth (client secret, code d’autorisation, clé PKCE) via un fallback OAuth hérité contournant la validation de l’émetteur. Des correctifs étaient disponibles en versions 1.30.0 et 2.2.0. Aucun CVE n’avait été attribué à cette date.
Cette vulnérabilité était critique pour les déploiements en production utilisant OAuth, exposant un risque de compromission d’identifiants dans les architectures où les clients MCP se connectaient à des serveurs non totalement fiables. La faille illustrait les défis de sécurité inhérents à un protocole facilitant l’interconnexion entre composants distribués.
Sources :
Alerte sur l’Écart de Gouvernance MCP en Entreprise
Le 28 septembre 2026, InfoSecurity Magazine a publié une analyse rapportant les préoccupations de chercheurs d’Ox Security signalant que les serveurs MCP créaient un écart de gouvernance important pour les entreprises, avec des risques de cybersécurité croissants à mesure que les déploiements d’IA se multipliaient. L’étude soulignait le besoin de frameworks de gouvernance adaptés.
Cette alerte constituait un signal important pour l’adoption en entreprise, indiquant que les politiques de sécurité traditionnelles n’étaient pas nécessairement adaptées aux architectures MCP. L’écart de gouvernance identifié concernait notamment le manque de visibilité et de contrôle sur les connexions entre agents IA et serveurs MCP externes, créant des risques d’exfiltration de données ou d’accès non autorisés.
Source : InfoSecurity Magazine – MCP Governance Gap
Miro Dépasse 16 Millions d’Appels MCP
Le 29 septembre 2026, Miro a annoncé que son serveur MCP avait dépassé 16 millions d’appels depuis son lancement, avec une utilisation plus que doublée depuis mai et près de 6 millions d’appels en septembre seulement. Ces chiffres illustraient l’adoption rapide du protocole dans les outils de collaboration visuelle.
Ces métriques constituaient une mesure concrète de l’adoption en production, démontrant que MCP était passé du stade de protocole émergent à celui d’infrastructure opérationnelle à large échelle. La croissance exponentielle des appels (6 millions en septembre seul) suggérait une adoption utilisateur finale significative au-delà des simples intégrations techniques.
Source : Miro sur X
Développements Techniques
MCP Core Maintainer Meeting
Le 30 septembre 2026, une réunion des mainteneurs core du projet MCP a été documentée sur GitHub Discussions, indiquant une activité de gouvernance et de suivi du protocole. La réunion faisait suite à la consolidation de la spécification 2026-07-28 (architecture stateless, suppression du handshake initialize/initialized et du header Mcp-Session-Id).
Cette gouvernance continue démontrait que la spécification finale de juillet n’avait pas figé le développement du protocole, mais avait plutôt établi une base stable pour des évolutions incrémentales guidées par les retours d’implémentation.
Source : MCP GitHub Discussions
Activité GitHub MCP (28 septembre – 4 octobre)
Entre le 28 septembre et le 4 octobre 2026, des mises à jour ont été détectées sur plusieurs dépôts officiels :
modelcontextprotocol/modelcontextprotocol: mise à jour le 28 septembremodelcontextprotocol/servers: mise à jour le 4 octobre, issues actives autour du 28 septembremodelcontextprotocol/python-sdk: pushed_at le 2 octobre, updated_at le 4 octobremodelcontextprotocol/csharp-sdk: mise à jour le 28 septembre
Cette activité continue sur les SDK et serveurs de référence indiquait un développement actif post-spécification, probablement centré sur la correction de bugs (notamment la vulnérabilité OAuth) et l’amélioration de la stabilité des implémentations.
Sources :
- modelcontextprotocol/modelcontextprotocol – GitHub
- modelcontextprotocol/servers – GitHub
- modelcontextprotocol/python-sdk – GitHub
- modelcontextprotocol/csharp-sdk – GitHub
Conclusion
La semaine 40 de 2026 a représenté un moment charnière dans l’évolution du Model Context Protocol, caractérisé par une tension productive entre accélération de l’adoption et consolidation sécuritaire. Les annonces de DocuSign, Bloomberg et Google ont validé l’expansion du protocole vers des secteurs verticaux critiques (légal, finance, IoT), confirmant sa pertinence au-delà des outils de productivité initiaux. L’interopérabilité multi-plateformes démontrée par DocuSign a particulièrement illustré la promesse centrale de MCP : un point d’accès standardisé unique servant plusieurs écosystèmes d’IA concurrents.
Parallèlement, la divulgation de la vulnérabilité OAuth critique et l’alerte sur l’écart de gouvernance enterprise ont rappelé que la maturité sécuritaire du protocole n’était pas encore pleinement alignée avec les exigences des déploiements à grande échelle. Ces révélations ont souligné l’importance d’un développement rigoureux des frameworks de sécurité et de gouvernance accompagnant l’adoption technique.
Les métriques d’utilisation de Miro (16 millions d’appels) ont fourni une preuve tangible de l’adoption utilisateur finale, suggérant que MCP était passé du stade expérimental à celui d’infrastructure opérationnelle. L’activité continue sur les dépôts GitHub officiels et les réunions des mainteneurs ont témoigné d’une gouvernance active post-spécification finale.
Les développements de la semaine 40 ont dessiné les contours des défis à venir : maintenir la vélocité d’adoption tout en renforçant la posture sécuritaire, étendre les cas d’usage verticaux tout en consolidant les implémentations de référence, et faciliter l’innovation décentralisée tout en établissant des standards de gouvernance clairs. La trajectoire du protocole semblait s’orienter vers une phase de maturation opérationnelle où les préoccupations de production (sécurité, gouvernance, stabilité) deviendraient aussi critiques que l’innovation fonctionnelle.
Glossaire – Pour Mieux Comprendre
Model Context Protocol (MCP)
Protocole de communication standardisé permettant aux assistants IA (comme Claude, ChatGPT, Gemini) de se connecter facilement à des sources de données et services externes. Comparable à une « prise USB universelle » pour l’IA, il évite de devoir créer des intégrations spécifiques pour chaque combinaison IA/service.
Serveur MCP
Programme qui expose des données ou fonctionnalités d’un service (exemple : DocuSign, Bloomberg) via le protocole MCP. C’est le point d’accès standardisé que les assistants IA interrogent pour obtenir des informations ou déclencher des actions.
Client MCP
Application IA (comme Claude Desktop ou ChatGPT) qui se connecte aux serveurs MCP pour accéder aux données et services qu’ils exposent. Le client envoie des requêtes standardisées aux serveurs et traite leurs réponses.
SDK (Software Development Kit)
Ensemble d’outils logiciels permettant aux développeurs de créer facilement des serveurs ou clients MCP. Les SDK officiels MCP existent notamment en Python et C#, fournissant des bibliothèques prêtes à l’emploi.
OAuth
Protocole de sécurité standard permettant à une application d’accéder à des ressources protégées en votre nom sans lui transmettre votre mot de passe. Utilisé par MCP pour sécuriser l’accès aux serveurs nécessitant authentification.
Vulnérabilité OAuth (GHSA-qx49-fqc8-xw99)
Faille de sécurité découverte dans le SDK Python MCP permettant à un serveur malveillant de voler des identifiants d’authentification OAuth (client secret, code d’autorisation). Cette faille exposait les utilisateurs se connectant à des serveurs non fiables.
CVSS (Common Vulnerability Scoring System)
Système standard de notation de la gravité des vulnérabilités de sécurité, sur une échelle de 0 à 10. Un score de 7.5 (comme pour la vulnérabilité OAuth MCP) indique une vulnérabilité « haute » nécessitant une correction rapide.
Architecture Stateless
Modèle d’architecture où le serveur ne conserve pas d’information sur l’état des connexions entre deux requêtes. Chaque requête est traitée indépendamment, simplifiant la scalabilité mais nécessitant que le client transmette toutes les informations nécessaires à chaque appel.
Handshake (initialize/initialized)
Séquence d’échange initial entre client et serveur établissant les paramètres de la connexion. La spécification MCP 2026-07-28 a supprimé ce handshake traditionnel au profit d’une architecture stateless plus simple.
Mcp-Session-Id
En-tête HTTP qui était utilisé dans les versions antérieures de MCP pour identifier de manière unique une session de communication entre client et serveur. Supprimé dans la spécification stateless de juillet 2026.
Interopérabilité Multi-Plateformes
Capacité d’un même serveur MCP à servir plusieurs écosystèmes d’IA différents (Claude, ChatGPT, Gemini, Copilot) simultanément via une interface standardisée unique, sans nécessiter d’adaptations spécifiques pour chaque plateforme.
Intelligence Contractuelle
Terme utilisé par DocuSign pour décrire la capacité de leur serveur MCP à permettre aux assistants IA d’interroger intelligemment les contrats, métadonnées et processus de signature, extrayant des informations structurées et contextuelles.
Écart de Gouvernance
Situation où les politiques et processus de contrôle d’une organisation ne couvrent pas adéquatement une nouvelle technologie. Pour MCP, cela concerne le manque de visibilité et de contrôle sur les connexions entre agents IA internes et serveurs MCP externes.
IoT (Internet of Things / Internet des Objets)
Réseau d’objets physiques connectés (thermostats, caméras, serrures, éclairages) capables de communiquer via Internet. Google Home MCP permet aux assistants IA d’interagir avec ces appareils via le protocole MCP standardisé.
Adoption Verticale
Processus par lequel une technologie pénètre des secteurs industriels spécifiques (verticaux) avec des cas d’usage spécialisés. Pour MCP : finance (Bloomberg, Trading Central), légal (DocuSign), publicité (Microsoft Advertising).
GitHub Advisory
Système de publication de bulletins de sécurité sur la plateforme GitHub, permettant de documenter et communiquer les vulnérabilités découvertes dans les projets open source avec leurs correctifs associés.
PKCE (Proof Key for Code Exchange)
Extension de sécurité du protocole OAuth protégeant contre l’interception du code d’autorisation. La vulnérabilité MCP permettait de voler cette clé de preuve, compromettant la sécurité de l’authentification.
Fallback OAuth Hérité
Mécanisme de secours dans le SDK Python MCP qui utilisait une ancienne méthode d’authentification OAuth moins sécurisée lorsque la méthode moderne échouait. Ce fallback contournait la validation de l’émetteur, créant la vulnérabilité.
Validation de l’Émetteur
Vérification de sécurité confirmant que les identifiants OAuth proviennent bien du serveur d’authentification légitime et non d’un attaquant. Le fallback OAuth hérité contournait cette vérification essentielle.
Spécification 2026-07-28
Version finale majeure du protocole MCP publiée le 28 juillet 2026, introduisant l’architecture stateless et supprimant les mécanismes de session (handshake initialize/initialized et header Mcp-Session-Id). Point de référence pour les implémentations modernes.