Automatisation avec Ansible
RP2 · Automatisation avec Ansible
Configurer les serveurs de façon identique et reproductible au lieu de le faire à la main : inventaire, playbooks, rôles et secrets chiffrés. Le socle est en place : un modèle de machine virtuelle, une machine d’administration configurée par une installation automatisée qui se vérifie elle-même, et des règles de sécurité prouvées par des tests. La finalité sera définie avec le formateur.
Ce qui est déjà en place
- Terminé
Organisation du projet
Dépôt Git versionné, règles vérifiables numérotées (
RM-xxx) avec un test chacune dans le cahier de recette, contrôles automatiques à chaque commit (aucun mot de passe en clair, images Docker versionnées), captures générées automatiquement, miroir lisible de la documentation dans Notion. - Terminé
Modèle de machine virtuelle
Un modèle Debian 13 en ligne de commande, avec l'agent QEMU et la clé SSH du poste d'administration, nettoyé puis converti en template. Toutes les machines des deux RP en sont des clones complets.
- Terminé
Machine d'administration
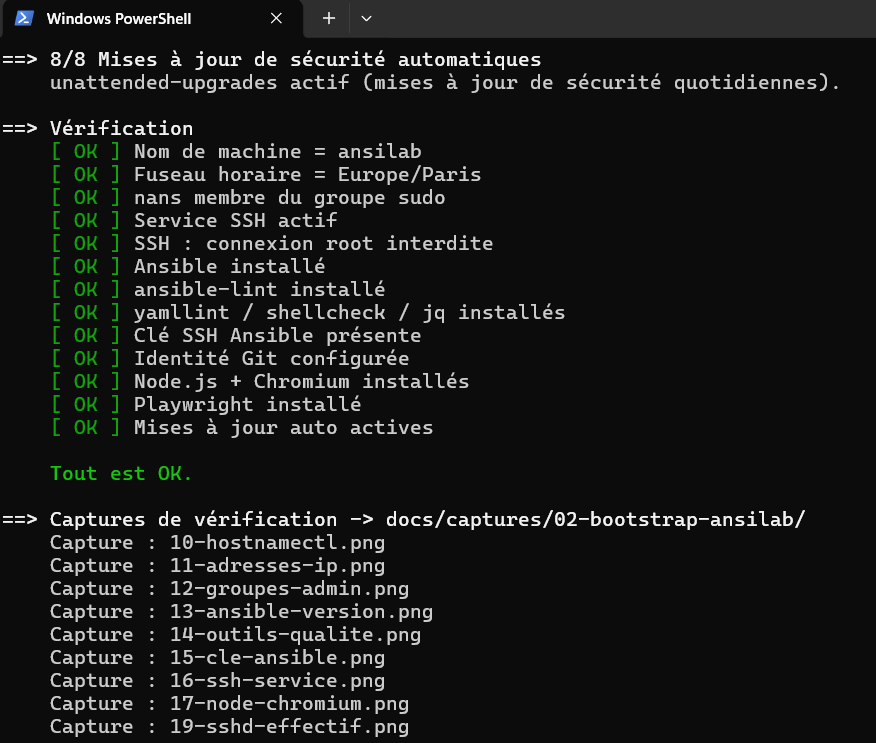
ansilabClone du modèle, configuré par une installation automatisée qui se vérifie elle-même (13 contrôles sur 13) : Ansible, ansible-lint, Git en lecture seule, outils de capture, durcissement SSH. Elle est idempotente : on peut la relancer sans rien casser.
- Terminé
Accès à distance sans VPN
L'école n'ayant pas de VPN, l'accès passe par un poste de rebond : prise en main à distance vers une VM Windows dédiée, puis SSH vers les machines du projet.
- Rédigés
Comparatifs de solutions
Prometheus face à Zabbix, Centreon et Nagios pour la RP1 ; Ansible face à Puppet, Chef et Salt, puis Ansible installé directement, en conteneur ou avec Semaphore, pour la RP2.
Chemin d'administration
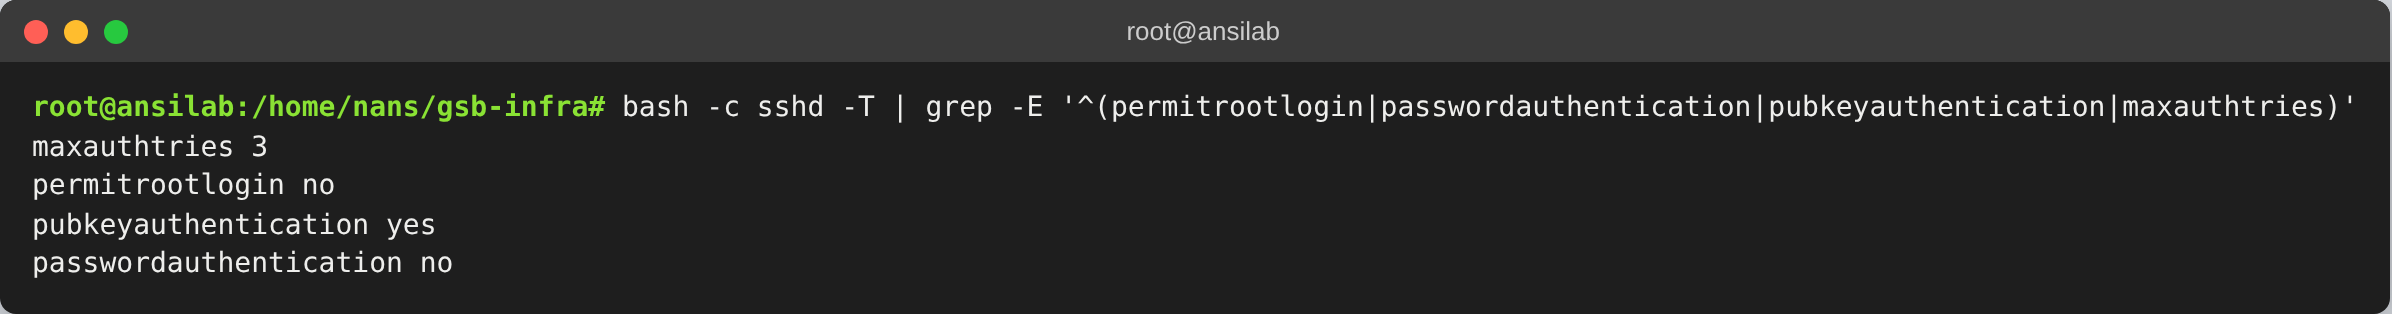
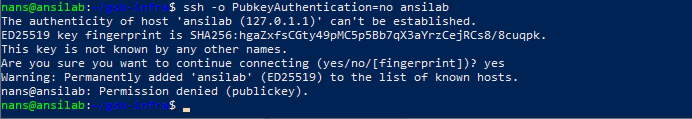
Preuves en captures
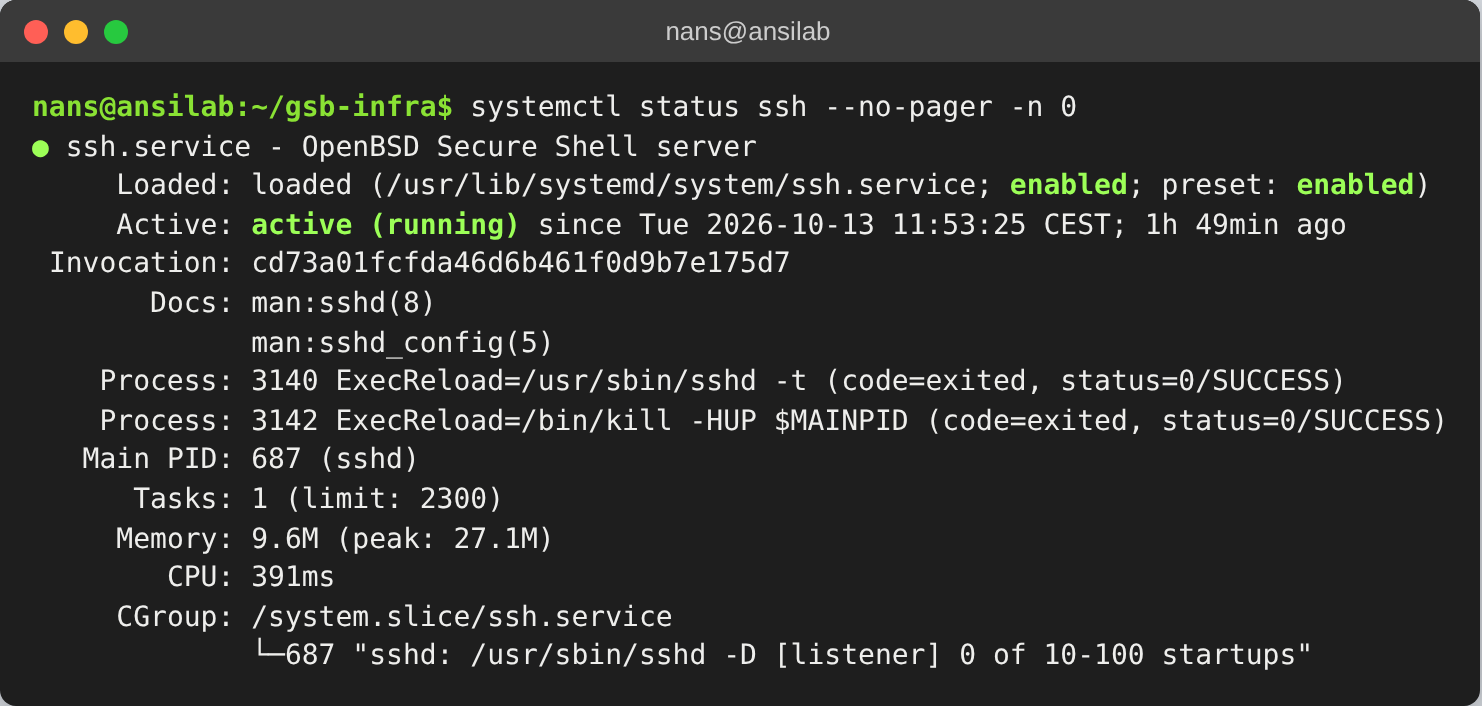

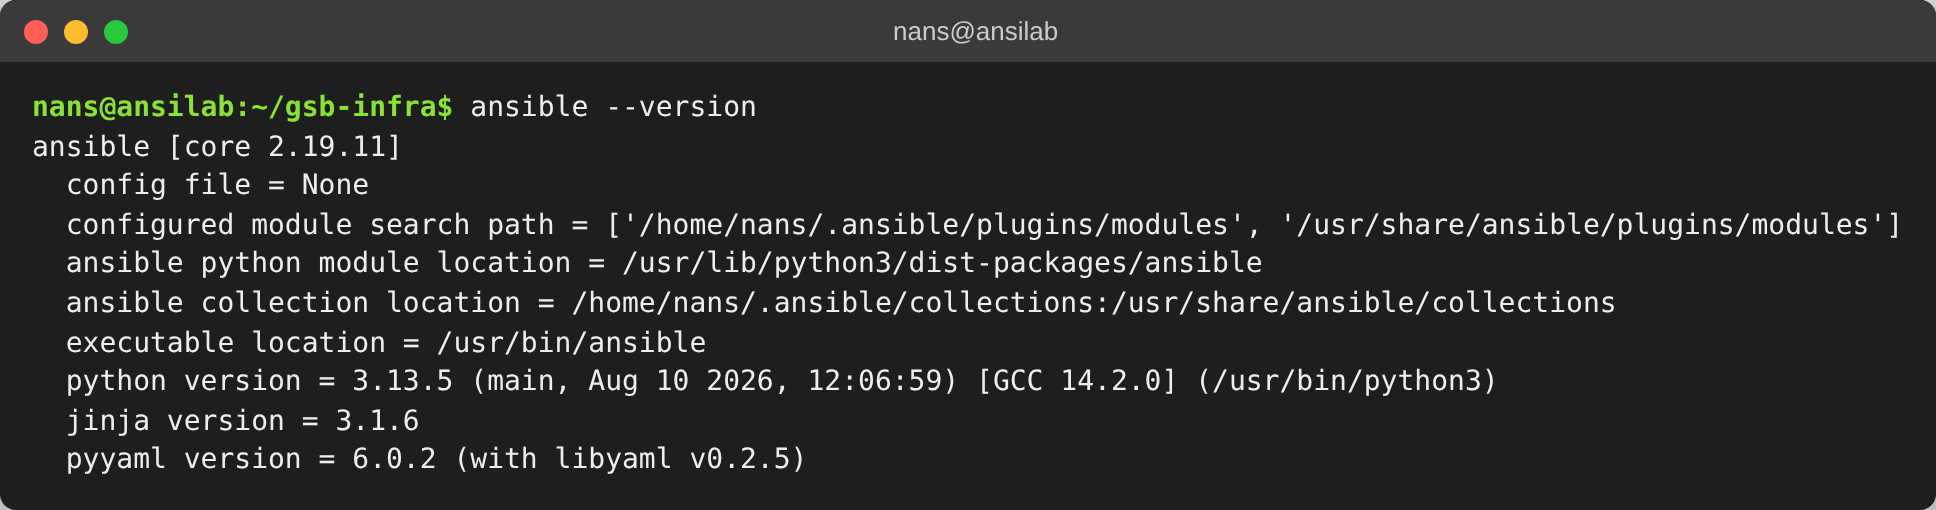
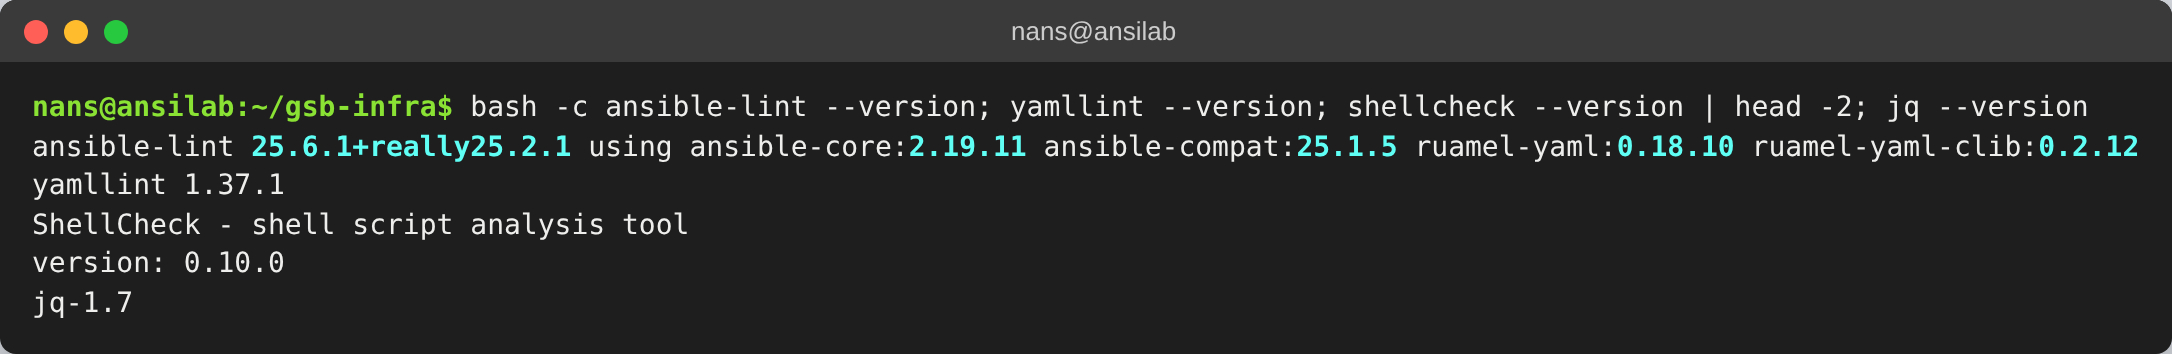
Temps gagné grâce à l'automatisation (estimations)
| Tâche | À la main | Automatisé |
|---|---|---|
| Nouvelle VM Debian 13 | 30 à 40 min (installation complète) | 2 à 3 min (clone du modèle) |
| Machine d'administration prête | 1 h 30 à 2 h, vérifications comprises | environ 10 min, 13 contrôles automatiques |
| Durcissement d'un serveur | 20 à 30 min par machine, risque d'oubli | quelques minutes, identique sur toutes les machines |
Au-delà du temps, l'automatisation garantit que chaque machine est configurée exactement de la même façon, et chaque étape reste documentée et testée.
Règles de sécurité validées par des tests
| Règle | Ce qu'elle garantit |
|---|---|
| RM-SEC-02 | La connexion root en SSH est interdite |
| RM-SEC-03 | SSH n'accepte que les clés, jamais les mots de passe |
| RM-SEC-04 | L'administration passe par sudo |
| RM-SEC-11 | Les mises à jour de sécurité s'installent automatiquement |
| RM-SEC-13 | Aucun identifiant personnel sur le serveur partagé |
| RM-BSH-01 | Les automatisations peuvent être relancées sans rien casser (idempotence) |